Blog
Inzichten, nieuws en praktische tips over cybersecurity in de zorgsector.
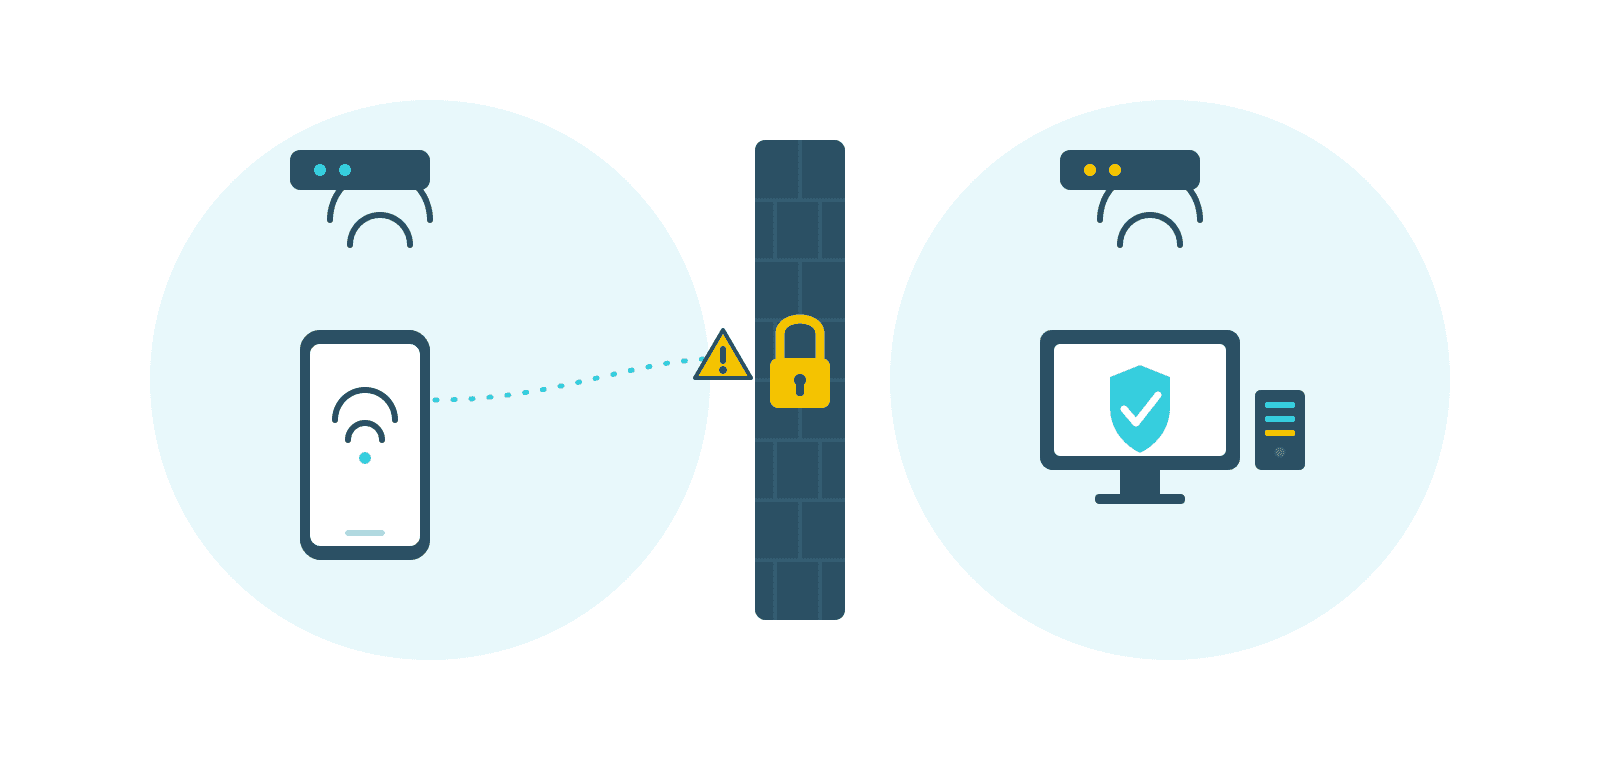
Gastenwifi voor patiënten: handig, maar is uw eigen netwerk wel gescheiden?
Gastenwifi in de wachtruimte is klantvriendelijk, maar bij veel apotheken draait dat gastennetwerk in werkelijkheid gewoon op hetzelfde netwerk als de apotheeksoftware, de printer en de server. Een besmet toestel van een patiënt kan zo rechtstreeks bij uw gevoelige systemen komen. Met een aparte SSID en een echte technische scheiding (VLAN) sluit u dat lek: een basismaatregel die in elke degelijke cybersecurity-audit, zoals de CyFun-standaard, standaard wordt getoetst.
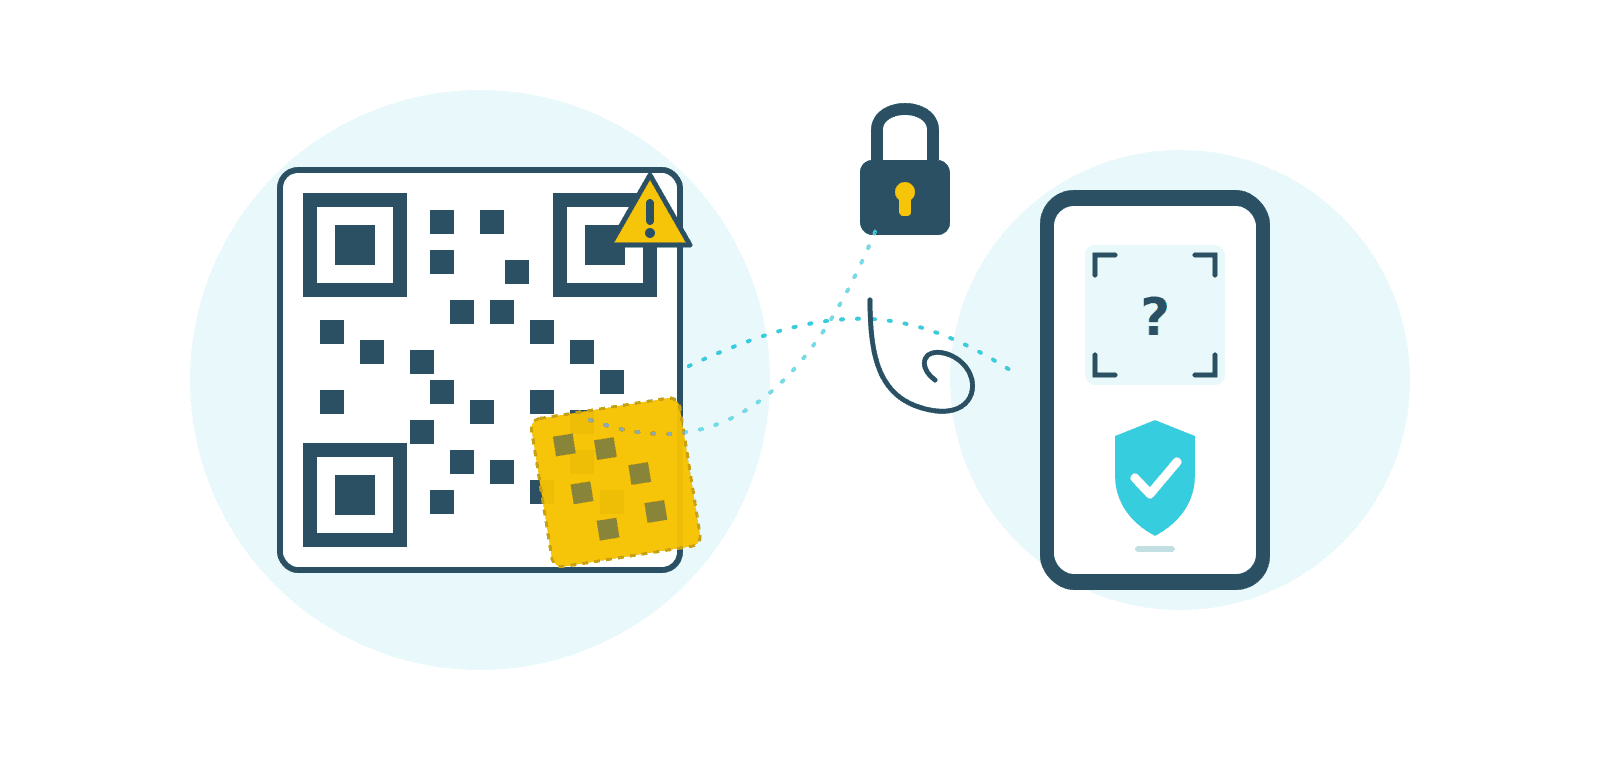
Quishing: wanneer een gewone QR-code de val is
Quishing, phishing via QR-code, is in 2025 explosief toegenomen en trof intussen ook gewone Belgen: criminelen plakken valse QR-stickers op laadpalen, parkeerautomaten en facturen. Voor zorgverleners is dat extra riskant, want een QR-code glipt vaak ongezien door de spamfilter en duikt overal op: in wachtzalen, op leveranciersfacturen en in berichten die zich voordoen als overheid of bank. Scan nooit een QR-code uit een ongevraagd bericht, controleer fysieke codes op sporen van manipulatie, en gebruik voor betalingen of officiële toegang steeds uw eigen app of website.
Wat doet u écht als het misgaat? Test uw cyberreflexen in de nieuwe CyberMedical-quiz
CyberMedical lanceert een gratis online cyberquiz voor apotheken: tien herkenbare situaties uit de dagelijkse praktijk, waarbij niet uw kennis maar uw reflex wordt getest. Na elke keuze krijgt u meteen uitleg, en op het einde een eerlijk reflexprofiel. Ideaal om alleen te doen of samen met uw team te bespreken, in amper enkele minuten.
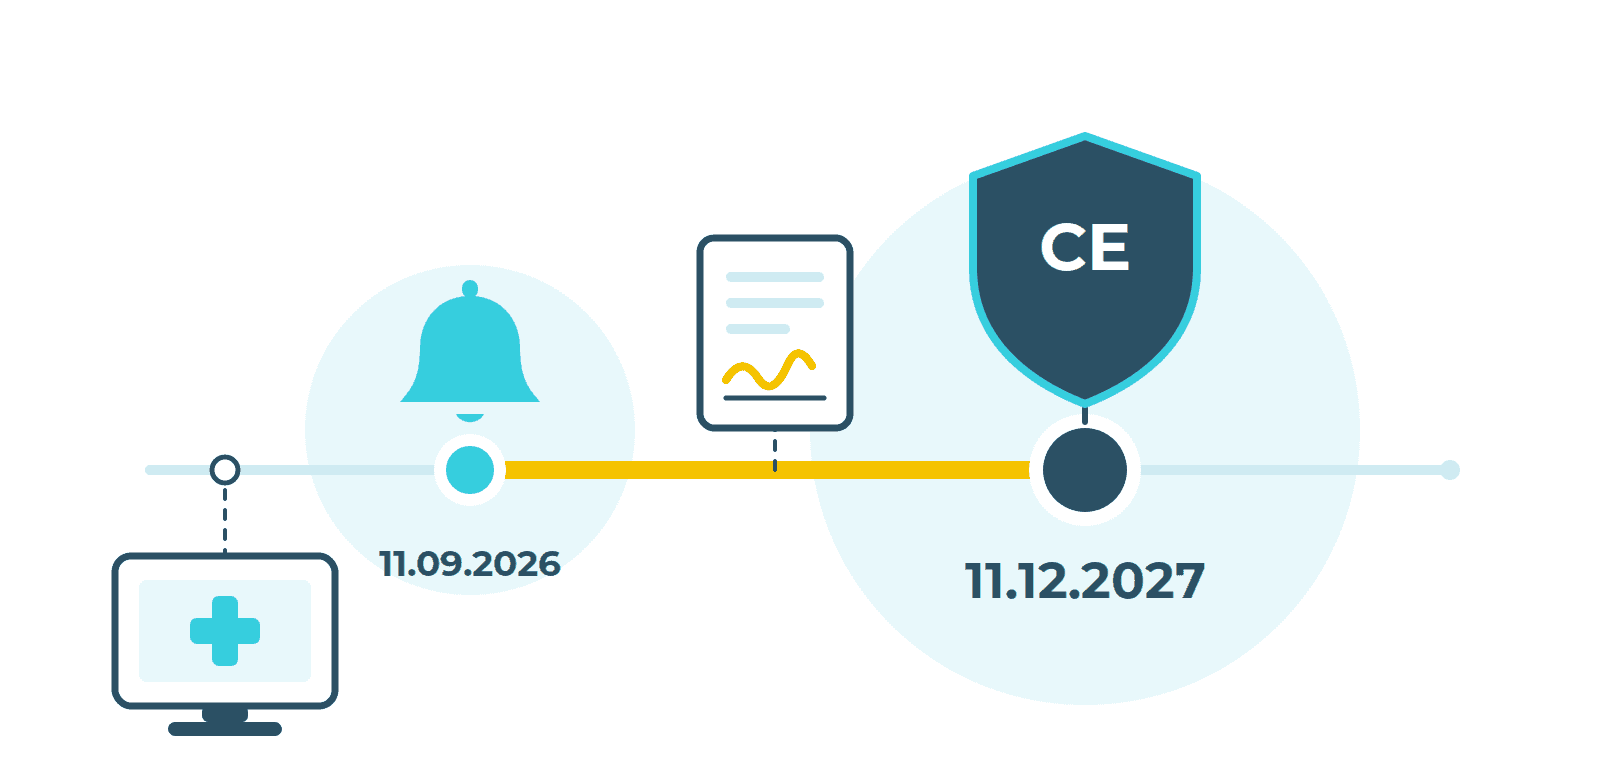
Cyber Resilience Act: wat u nu vastlegt, kunt u in 2027 afdwingen
Op 11 september 2026 start de meldplicht van de Europese Cyber Resilience Act, maar in uw apotheek zult u daar weinig van merken. De datum met tanden is 11 december 2027, en zelfs dan geldt ze pas voor wat u daarna koopt of ingrijpend laat wijzigen. De hefboom voor de apotheker zit dus niet in bellen naar de leverancier, maar in wat u vandaag in uw contracten laat zetten. Dit artikel geeft vijf clausules en de drie momenten waarop u ze kunt opleggen.
Uw apotheek is beveiligd, uw boekhouder niet: het risico dat u niet ziet
Uw apotheek kan perfect beveiligd zijn en tóch stilvallen door een inbraak bij iemand die niet eens bij u werkt. Wordt uw boekhouder, IT-partner of facturatieleverancier gehackt, dan stuurt de aanvaller een besmette bijlage "van uw boekhouder". Iemand aan de balie opent ze, want ze lijkt te vertrouwen, en zo raakt uw computer, netwerk en apotheeksoftware besmet. De les: uw beveiliging stopt niet bij uw eigen deur. Vraag uw partners om bewijs van hun beveiliging, niet om een "ja hoor, komt goed" aan de telefoon.
Kritieke lekken in UniFi-netwerkapparatuur: moet uw apotheek updaten?
Ubiquiti, de maker van de populaire UniFi-apparatuur, dichtte eind augustus drie kwetsbaarheden met de hoogst mogelijke score (10 op 10). Ze zitten in netwerk-, camera- en telefonieapparatuur die ook in apotheken staat, en een aanvaller kan ze misbruiken zonder wachtwoord en zonder dat iemand iets hoeft aan te klikken. Wereldwijd staan naar schatting 100.000 toestellen nog open, ook in België. Ga na of uw apotheek UniFi-apparatuur gebruikt (netwerk, bewakingscamera's, deurtoegang, telefonie) en werk die meteen bij, of laat het doen door wie uw installatie beheert.
Ransomware in België en de grote Microsoft-update: staan uw automatische updates wel aan?
Deze augustusmaand trof de ransomwaregroep Qilin opnieuw Belgische bedrijven, en Microsoft bracht een uitzonderlijk grote beveiligingsupdate uit: bijna 400 lekken, waarvan tientallen kritiek en minstens één dat al actief werd misbruikt. De rode draad: ransomware breekt bijna altijd binnen via lekken die een update allang had gedicht. In heel wat apotheken staat de automatische installatie van updates nog niet aan. Zet ze aan, op Windows én op uw apotheeksoftware, browser en telefoon. Het is de goedkoopste bescherming die bestaat.
Als uw leverancier gehackt wordt: de les van de Chipsoft-aanval voor apotheken
In april 2026 werd niet een ziekenhuis zelf gehackt, maar hun softwareleverancier. Toch moesten meerdere Belgische ziekenhuizen hun patiëntenportaal offline halen. Dezelfde afhankelijkheid geldt voor uw apotheek: uw apotheeksoftware, afhaalautomaat en webshop draaien op systemen van anderen. Dit artikel legt uit hoe een aanval via de keten werkt en welke vragen u aan uw leveranciers stelt.
AI-assistenten in uw browser: handig, maar niet op patiëntgegevens
Er komen AI-assistenten die rechtstreeks in uw browser meekijken en klikken. Handig voor research of een formulier, maar ze zien álles wat op uw scherm staat, ook patiëntgegevens. Zelfs de makers raden af om ze op medische of gevoelige informatie te gebruiken.

Openbare wifi als valstrik: wat een Russische spionagecampagne u leert over veilig inloggen
Een Russische spionagecampagne kaapte de wifi van hotels en congressen om inloggegevens te stelen. De doelwitten waren topmanagers — maar dezelfde techniek is doodgewoon geworden en treft ook zorgverleners die onderweg of van thuis inloggen. Twee gewoontes beschermen u vandaag al: gebruik geen openbare wifi voor gevoelige logins, en zet meervoudige authenticatie (MFA) overal aan.

Automatische medicijnautomaten en cyberrisico's: is jouw wachtautomaat beveiligd?
Automatische medicijnautomaten zijn niet meer weg te denken uit het straatbeeld, maar ze vormen ook een nieuw digitaal ingangspunt voor je apotheek. Omdat deze apparaten direct gekoppeld zijn aan het internet én aan je interne netwerk, brengt dit specifieke cyberrisico’s met zich mee
De Cyber Resilience Act (CRA): wat verandert er voor uw apotheek?
Er komt een nieuwe Europese wet aan die bepaalt hoe veilig digitale producten moeten zijn — van software tot slimme toestellen. Ze legt geen verplichtingen op aan u als apotheker, maar ze verandert wél stilaan alles wat u koopt en gebruikt. Dit is wat de Cyber Resilience Act is, waarom ze bestaat, en wat u er nu al mee moet.
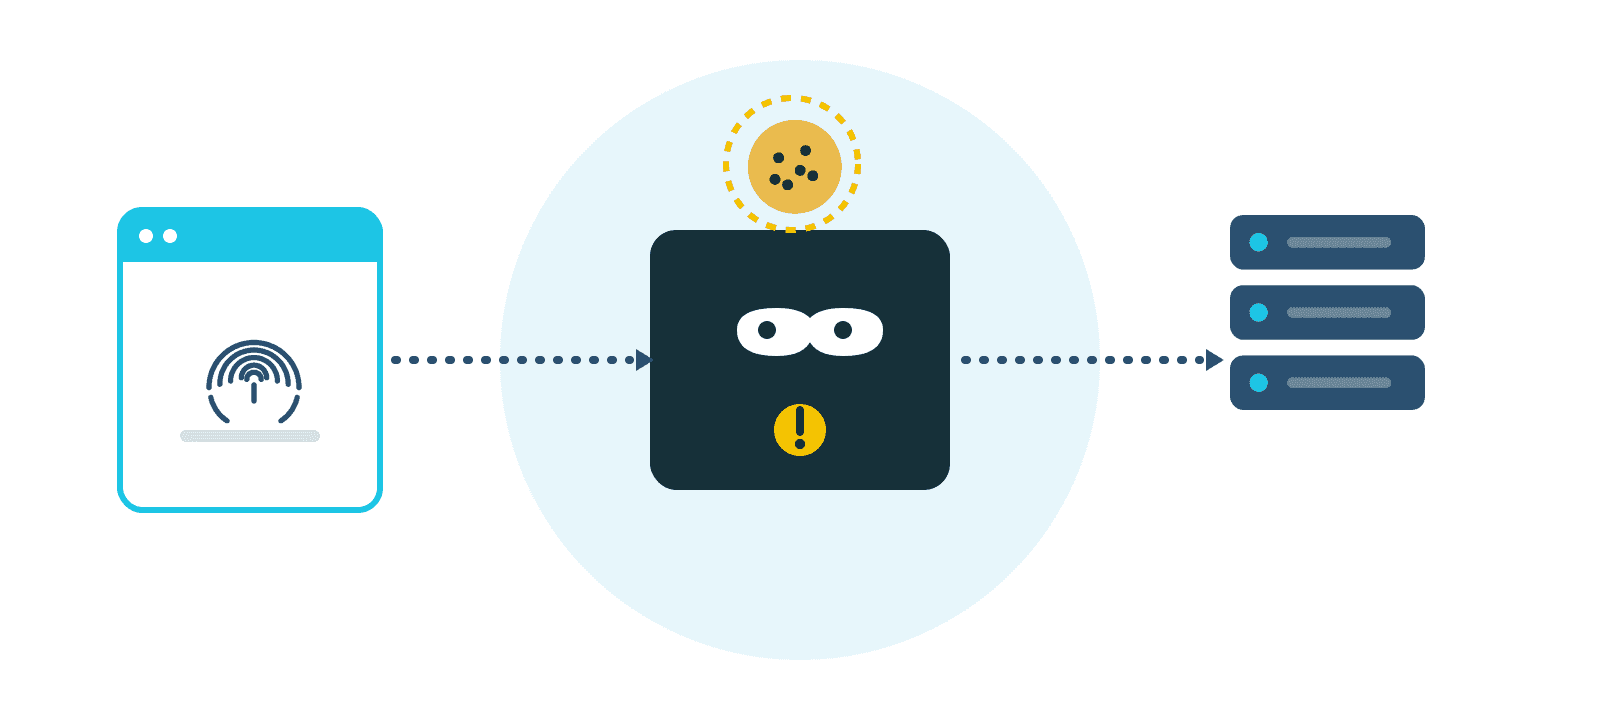
AITM-phishing: hoe criminelen zelfs uw 2FA omzeilen
Tweefactorauthenticatie is een van de beste beveiligingen die u kunt aanzetten. Maar één type aanval — AITM-phishing — is er specifiek op gebouwd om ook een geldige 2FA-code te omzeilen. Het is goed dat u weet hoe het werkt, want de aanvalskits worden alsmaar toegankelijker.
Passkeys: inloggen zonder wachtwoord — ook voor zorgverleners
Het wachtwoord bestaat al meer dan zestig jaar. En al die tijd kampt het met hetzelfde probleem: het kan gestolen, geraden of afgekeken worden. Voor een zorgverlener— waar één gekraakt account toegang geeft tot patiëntgegevens, eHealth en uw beheersprogramma — is dat een reëel risico.
Tweefactorauthenticatie: de goedkoopste beveiliging voor zorgverleners
Eén gestolen wachtwoord kan volstaan om binnen te geraken in uw mailbox, uw cloudopslag of uw beheersprogramma. Tweefactorauthenticatie — kortweg 2FA — is de eenvoudigste en goedkoopste manier om dat te voorkomen. U hebt het in enkele minuten geregeld.
Waarom één op vijf apothekers al een cyberincident meemaakte
Cyberaanvallen zijn voor Belgische apotheken geen ver-van-mijn-bedshow meer. Uit een recente bevraging blijkt dat ongeveer één op vijf apothekers al een cyberincident meemaakte — van phishing tot ransomware.