Gastenwifi voor patiënten: handig, maar is uw eigen netwerk wel gescheiden?
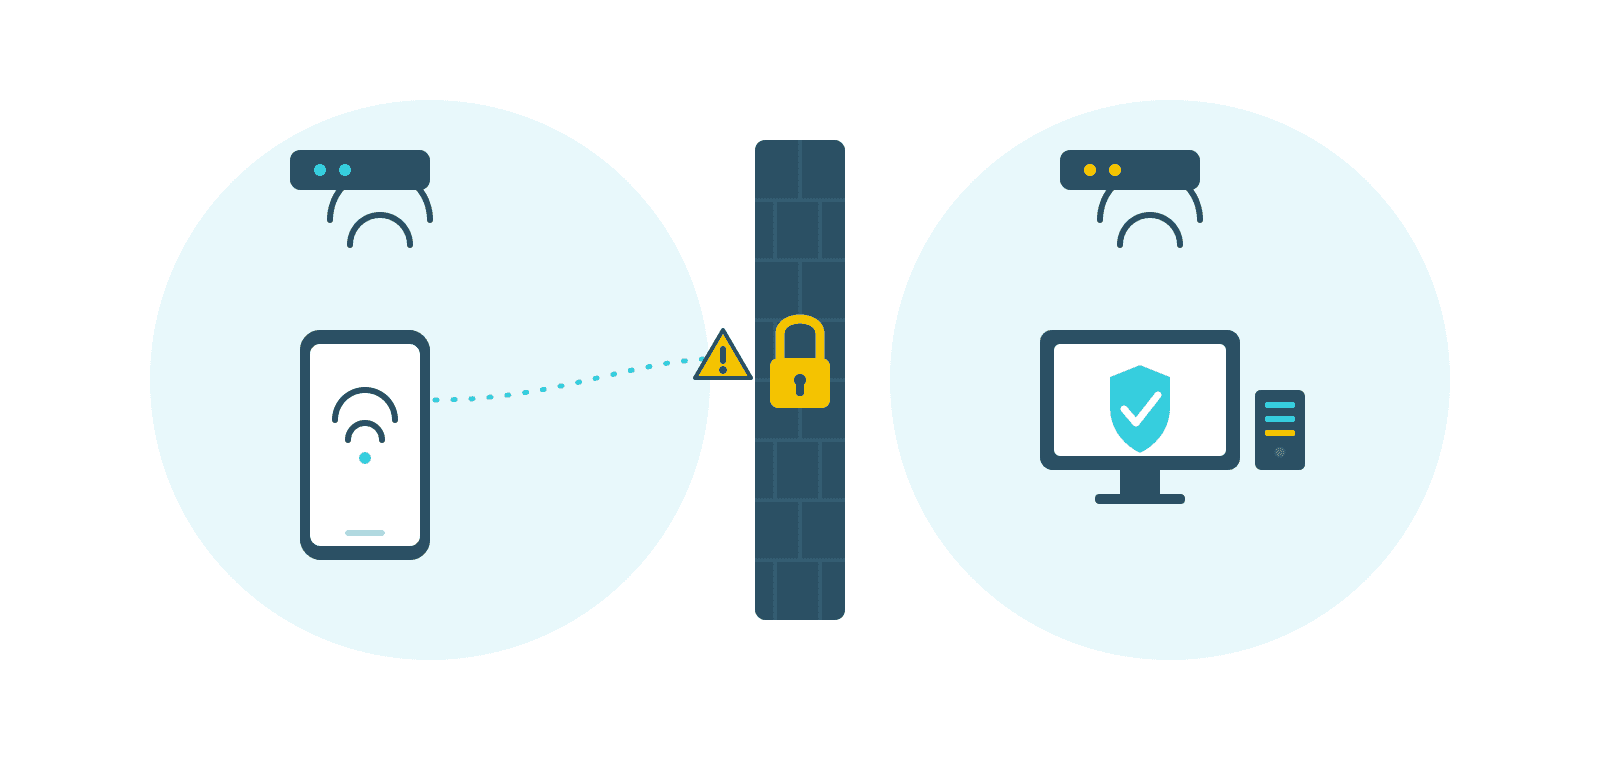
Steeds meer apotheken bieden gratis wifi aan voor wie in de wachtruimte zit: vanzelfsprekend en klantvriendelijk. Maar wie dat gastennetwerk aanlegt zonder er goed over na te denken, zet zonder het te beseffen een deur open naar de systemen waarmee u dagelijks werkt.
Waarom gastenwifi zo vanzelfsprekend is geworden
Klanten wachten soms enkele minuten op een voorschrift, en gratis wifi hoort inmiddels bij een goede ontvangst, net als in een wachtzaal, een restaurant of een winkel. De meeste routers laten toe om in enkele klikken een tweede netwerknaam (SSID) aan te maken voor bezoekers. Dat voelt als een eenvoudige, kant-en-klare oplossing.
Het onzichtbare risico: één netwerk voor iedereen
Het probleem zit hem niet in de tweede netwerknaam op zich, maar in wat daar technisch achter zit. Bij veel installaties is die "aparte" gastenwifi in werkelijkheid gewoon aangesloten op hetzelfde netwerk als uw apotheeksoftware, uw printer en uw server. Een andere naam en een ander wachtwoord geven de indruk van scheiding, maar zonder een echte technische afscheiding, een zogenaamd VLAN, delen gasten en uw eigen apparatuur in feite dezelfde digitale ruimte.
Een besmet toestel van een bezoeker, bijvoorbeeld een smartphone met malware, kan zich dan via dat gedeelde netwerk verder verspreiden. Netwerksegmentatie is geen overdreven voorzichtigheid: het is een basismaatregel die in erkende beveiligingskaders zoals CyFun standaard wordt getoetst. Enkel uitzonderlijk valt een apotheek onder de NIS2-regelgeving, maar ook zonder die verplichting blijft het een van de goedkoopste manieren om een aanval een stuk moeilijker te maken.
Gastenwifi zonder echte scheiding is geen gastvrijheid, het is een onbewaakte achterdeur naar uw apotheeksoftware.
Wat er concreet kan misgaan
Denk het scenario even door. Een patiënt zit te wachten en verbindt zijn telefoon, zonder dat hij het weet al besmet met malware, met uw "gastenwifi". Is die niet écht gescheiden van uw interne netwerk, dan kan dat toestel proberen andere apparaten op hetzelfde netwerk te bereiken: uw printer, een gedeelde map, of in het slechtste geval een computer met toegang tot patiëntgegevens en eHealth. Ook zonder kwaad opzet kan een gedeeld gastenwachtwoord dat nooit verandert, ervoor zorgen dat oud-bezoekers wekenlang toegang houden tot uw netwerk.
Waarom dit voor apotheken extra telt
Uw netwerk verbindt niet zomaar wat computers. Het geeft toegang tot patiëntendossiers, eHealth, voorschriften en betaalgegevens. Precies daarom is een netwerk zonder duidelijke scheiding tussen "gast" en "intern" bij een apotheek een groter risico dan bij een gewone winkel. Het is bovendien een van de eerste zaken die tijdens een cybersecurity-audit tegen het licht wordt gehouden, en terecht: het is een basismaatregel die weinig kost om in orde te brengen, maar veel voorkomt als het misgaat.
Hoe u snel controleert of het bij u wel goed zit
U hoeft geen netwerkspecialist te zijn om een eerste inschatting te maken.
- Verbind uw eigen telefoon met de gastenwifi. Kunt u vanaf daar bij uw printer, een gedeelde map of andere apparatuur op het interne netwerk? Dan is er geen echte scheiding.
- Vraag het rechtstreeks na bij uw installateur of IT-partner. Stel de vraag letterlijk: "Is onze gastenwifi met een VLAN technisch gescheiden van het interne netwerk, of enkel met een ander wachtwoord?" Het antwoord maakt meteen duidelijk of het in orde is.
- Kijk na of andere apparaten mee op de gastenwifi hangen. Printers, NAS-schijven of bewakingscamera's horen daar nooit thuis.
Wat u concreet doet
- Laat een echte VLAN-scheiding instellen. Een andere netwerknaam alleen is onvoldoende: vraag uitdrukkelijk een technische scheiding tussen gasten- en bedrijfsnetwerk.
- Zet klant- of AP-isolatie aan. Zo kunnen gasttoestellen onderling ook elkaar niet zien of bereiken.
- Gebruik WPA3-encryptie op de gastenwifi, of minstens WPA2 als WPA3 niet beschikbaar is.
- Wissel het gastenwachtwoord regelmatig, bijvoorbeeld elk kwartaal, zodat oude bezoekers niet blijven hangen.
- Plaats nooit printers, schijven of camera's op het gastennetwerk. Die horen bij het interne, beveiligde netwerk.
- Neem uw volledige netwerkapparatuur jaarlijks mee in onderhoud, net als uw computers: routers en access points hebben evengoed updates nodig.
Als blijkt dat het niet gescheiden is
Contacteer uw installateur of IT-partner en vraag om de gastenwifi met voorrang technisch te scheiden van uw interne netwerk. Dit is doorgaans een kwestie van een eenmalige configuratie, geen grote investering. Weet u niet goed waar u staat, dan brengt een CyberCheck-audit uw volledige netwerk in kaart, inclusief deze vaak over het hoofd geziene scheiding.
De onderliggende les
Gastvrijheid en veiligheid hoeven geen tegenstelling te zijn. Eenmaal goed ingesteld, merkt geen enkele patiënt iets van de scheiding tussen uw netwerken, terwijl uw apotheeksoftware, server en patiëntgegevens buiten bereik blijven. Het is een kwestie die u één keer goed regelt, en die dan jarenlang voor rust zorgt.
Weet u zeker dat uw gastenwifi écht gescheiden is?
Met een CyberCheck-audit brengen wij uw volledige netwerk in kaart, van gastenwifi tot server, en tonen we u zwart op wit waar de scheiding wel en niet in orde is.