AITM-phishing: hoe criminelen zelfs uw 2FA omzeilen
Wat betekent AITM?
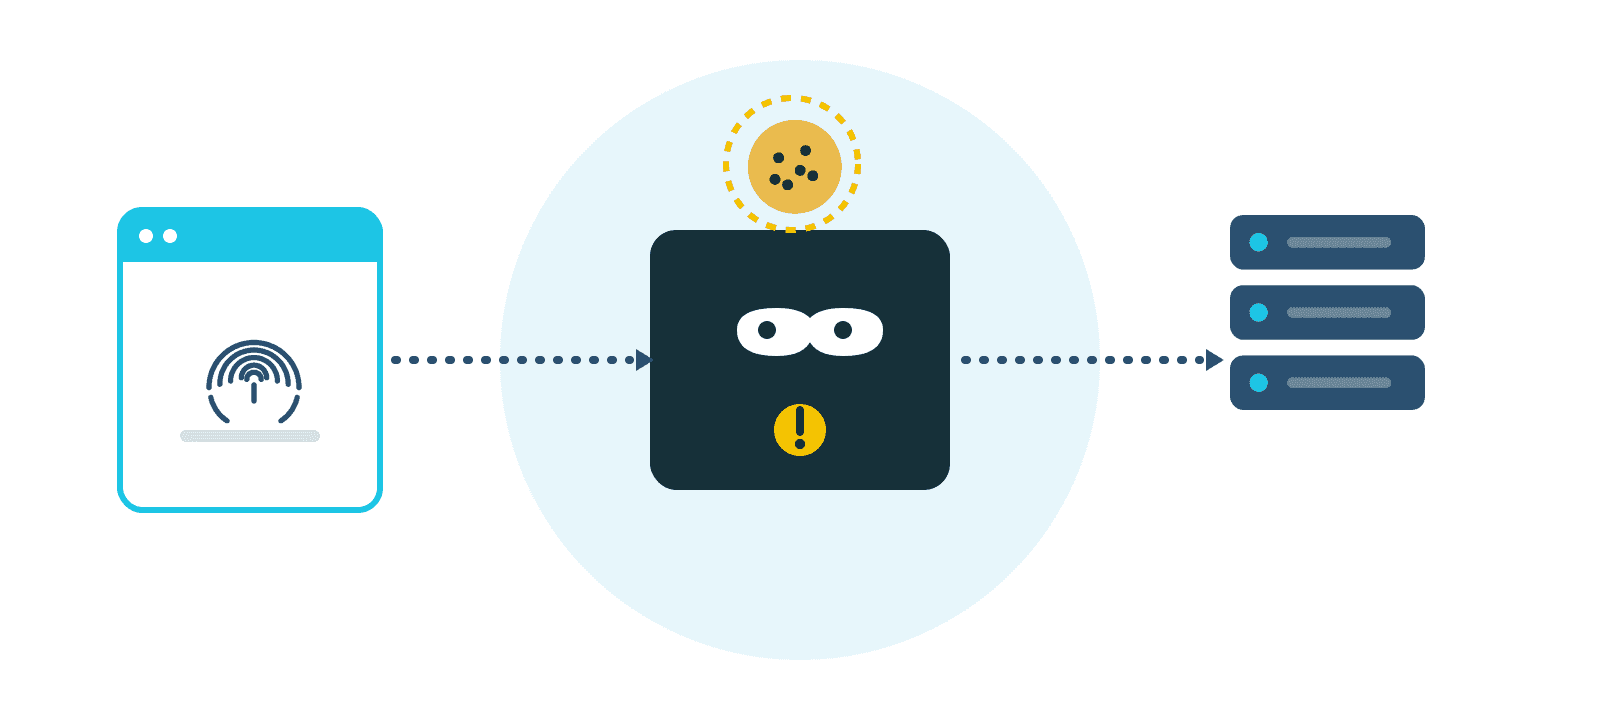
AITM staat voor adversary-in-the-middle: een tegenstander die zich letterlijk tussen u en de echte dienst nestelt. In plaats van te gokken naar uw wachtwoord, plaatst de aanvaller een namaakpagina die als doorgeefluik werkt. Alles wat u intypt, wordt in real time naar de echte website gestuurd — en alles wat de echte website terugstuurt, ziet u op de namaakpagina. U merkt niets, want u bent effectief aan het inloggen op de echte dienst, via een tussenpersoon die meeleest.
Hoe verloopt zo'n aanval, stap voor stap?
- De lokmail. U krijgt een geloofwaardige e-mail: een gedeeld document, een factuur, een melding van uw mailbox of van een overheidsdienst. U klikt op de link.
- De namaakpagina. U belandt op een loginscherm dat er exact uitziet als het echte (Microsoft 365, Google, uw websitebeheer…). In werkelijkheid staat er een ‘proxy’ van de aanvaller tussen.
- U logt gewoon in. U vult uw wachtwoord in én uw 2FA-code. Beide worden meteen doorgestuurd naar de echte dienst. Uw login slaagt — alles lijkt normaal.
- De diefstal. De echte dienst geeft na een geslaagde login een sessiecookie terug: een digitaal ‘polsbandje’ dat bewijst dat u al bent ingelogd. De aanvalskit onderschept dat bandje.
- De overname. Met die gestolen cookie is de aanvaller binnen zonder ooit nog een wachtwoord of code nodig te hebben. Uw 2FA is intussen gewoon gepasseerd.
De kern van de truc: niet uw wachtwoord wordt gestolen, maar het bewijs dat u al ingelogd bent. En dat bewijs staat los van uw 2FA-code.
Waarom dit ook zorgverleners aangaat
Dit is geen theoretisch scenario meer. Kant-en-klare phishingkits — met namen als Tycoon 2FA — worden als ‘dienst’ verhuurd, zodat ook minder technische criminelen zulke aanvallen kunnen uitvoeren. Op hun hoogtepunt bereikten deze kits honderdduizenden organisaties per maand. Zelfs na een grote internationale ontmanteling in het voorjaar van 2026 (geleid door Microsoft en Europol) doken de operatoren binnen enkele weken weer op.
Zorgverleners zijn een aantrekkelijk doelwit: een gekaapt e-mail- of Microsoft 365-account geeft toegang tot patiëntcommunicatie, kan gebruikt worden om uw leveranciers of collega's te bedriegen, en zet de deur open naar gevoelige gegevens. Dat maakt u niet paranoïde — het maakt u een realistisch doelwit.
Hoe beschermt u zich?
De geruststelling eerst: gewone 2FA blijft absoluut de moeite en stopt de overgrote meerderheid van de aanvallen. AITM is de uitzondering, geen reden om 2FA te laten vallen. Maar u kunt de lat hoger leggen:
- Stap over op phishing-bestendige login: passkeys. Dit is de enige maatregel die AITM technisch onmogelijk maakt. Een passkey is gekoppeld aan het échte webadres en weigert simpelweg te werken op een namaaksite. Meer hierover in onze blog over passkeys.
- Controleer altijd het webadres vóór u inlogt. AITM-pagina's gebruiken adressen die er bijna juist uitzien (een letter verschil, een vreemd domein). Twijfelt u? Typ het adres zelf in of gebruik uw bladwijzer.
- Gebruik een wachtwoordmanager. Die vult uw wachtwoord alleen in op het echte domein. Vult hij niets in? Dan bent u waarschijnlijk op een namaaksite.
- Klik niet op loginlinks in e-mails. Ga naar de dienst via uw eigen bladwijzer of door het adres zelf te typen — nooit via de knop in een bericht.
- Meld twijfel meteen. Denkt u dat u toch inlogde op een verdachte pagina? Wijzig onmiddellijk uw wachtwoord en laat de actieve sessies afmelden. Snelheid beperkt de schade.
Onthoud dit: 2FA verslaat de dief die uw wachtwoord raadt of steelt. Een passkey verslaat óók de dief die tussen u en de dienst gaat staan. Voor accounts die het toelaten, is de passkey vandaag de sterkste keuze. Let wel: passkeys sluiten de phishingroute, niet elk restrisico — een reeds geïnfecteerd toestel blijft een aandachtspunt.
Conclusie
AITM-phishing toont dat beveiliging blijft evolueren: elke keer als de verdediging beter wordt, zoeken aanvallers een nieuwe ingang. Dat is geen reden tot paniek, wel tot bewustzijn. Houd 2FA overal aan, wees kritisch bij elk loginscherm, en zet passkeys in waar het kan. Zo blijft uw apotheek een moeilijk doelwit — ook voor de slimmere aanvallen.