Cyber Resilience Act: wat u nu vastlegt, kunt u in 2027 afdwingen
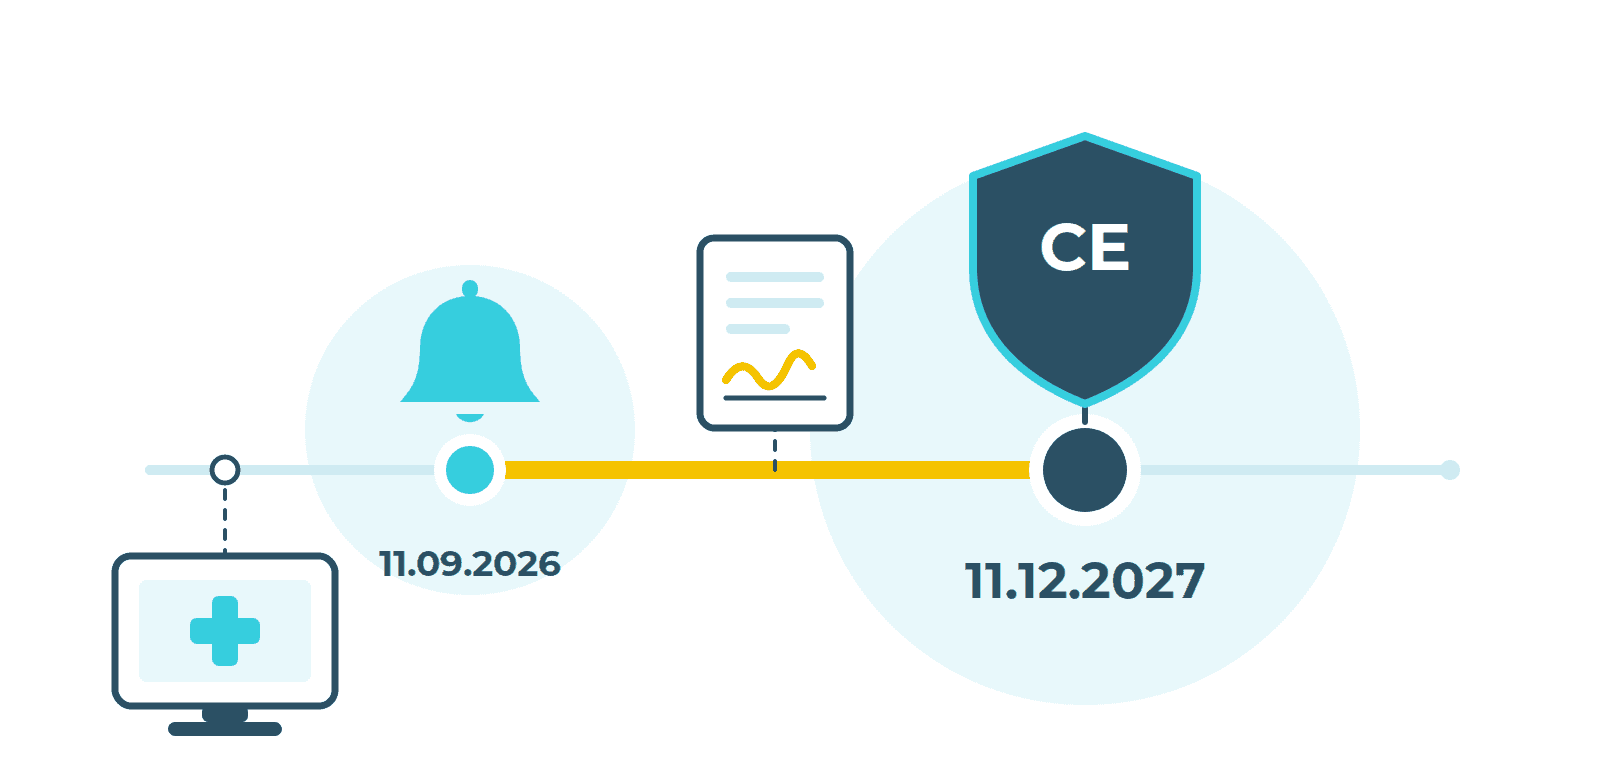
Op 11 september 2026 wordt het eerste deel van de Europese Cyber Resilience Act van kracht, en in uw apotheek zult u daar vermoedelijk niets van merken. Geen telefoontje, geen brief, geen verandering aan uw schermen. Toch is dit het moment om iets te doen, alleen niet wat u denkt. De echte hefboom van deze wet ligt niet bij een deadline, maar bij uw handtekening onder het volgende contract.
Wat de Cyber Resilience Act is
De Cyber Resilience Act (kortweg CRA, officieel verordening (EU) 2024/2847) legt cyberbeveiligingseisen op aan "producten met digitale elementen": alles wat software bevat of verbinding maakt met een toestel of netwerk. In een apotheek gaat dat over uw apotheeksoftware, de afhaalautomaat, de robot, de digitale schermen, het camerasysteem, de router en de firewall, de betaalterminal en de koppelingen naar groothandel en eHealth.
Het principe is nieuw en in uw voordeel: de verplichtingen liggen bij de fabrikant, niet bij u als gebruiker. Waar de GDPR en NIS2 uw apotheek aanspreken, spreekt de CRA degene aan die u het product verkoopt.
Wilt u eerst de bredere uitleg over de wet zelf, met de achtergrond en de boetes voor fabrikanten? Die staat in ons eerdere artikel De Cyber Resilience Act (CRA): wat verandert er voor uw apotheek? Dit artikel gaat een stap verder en kijkt naar wat u ermee doet.
Wat er op 11 september 2026 echt gebeurt
Vanaf die dag moet elke fabrikant een actief misbruikte kwetsbaarheid of een ernstig beveiligingsincident melden: binnen 24 uur een eerste waarschuwing, binnen 72 uur een volledige melding, en binnen 14 dagen (kwetsbaarheid) of een maand (incident) een eindrapport. Die meldingen gaan naar het Europese agentschap ENISA en naar de nationale CSIRT, in België het Centrum voor Cybersecurity België.
De wet zegt daarnaast dat de fabrikant ook de getroffen gebruikers moet informeren over het probleem en over wat zij kunnen doen. Dat bent u. Wees echter realistisch over wat dat in de praktijk oplevert: die kennisgeving mag ook gewoon een bericht op de website van de leverancier zijn, en er staat geen strak uur op. Wie wacht op een persoonlijke verwittiging, kan lang wachten.
Wat u er wel aan hebt, is een norm. Vanaf 11 september 2026 is zwijgen over een actief misbruikt lek geen bedrijfskeuze meer, maar een tekortkoming tegenover een wettelijke plicht. Dat verandert de toon van elk gesprek dat u daarna met een leverancier voert. En dit geldt meteen voor alles: voor de melding van actief misbruikte kwetsbaarheden maakt de wet uitdrukkelijk geen onderscheid tussen nieuwe producten en de installatie die al vijf jaar in uw officina draait.
11 december 2027: de datum met tanden
De tweede datum is de belangrijke. Vanaf 11 december 2027 mag een product met digitale elementen alleen nog op de Europese markt komen als de fabrikant kan aantonen dat het voldoet aan de essentiële cyberbeveiligingseisen. Onder meer:
- Geen gekende, uitbuitbare kwetsbaarheden bij levering.
- Veilige standaardinstellingen, dus geen standaardwachtwoorden of open poorten die de klant zelf moet dichtzetten.
- Kosteloze beveiligingsupdates. Een patch mag geen meerprijs of een verplichte upgrade naar een duurdere versie zijn.
- Een ondersteuningsperiode van minstens vijf jaar, tenzij het product aantoonbaar korter meegaat, met een einddatum die u kent bij aankoop.
- Een EU-conformiteitsverklaring en CE-markering, die vanaf dan ook over cyberbeveiliging gaat en niet enkel over elektrische veiligheid.
Voor gevoeliger categorieën zoals firewalls, routers, wachtwoordmanagers en netwerkbeheersystemen volstaat een verklaring van de fabrikant zelf niet altijd en moet een onafhankelijke instantie de controle doen.
Maar let op de overgangsregel, want daar zit de kern van dit artikel: producten die vóór 11 december 2027 op de markt gebracht zijn, moeten pas aan die eisen voldoen wanneer ze daarna ingrijpend gewijzigd worden. De software die vandaag bij u draait, wordt op 11 december 2027 dus niet automatisch CRA-conform. Ze wordt het wanneer u iets nieuws koopt, migreert of substantieel laat aanpassen.
De CRA werkt niet op een datum. Ze werkt op een aankoopmoment. Wie tussen nu en 2027 niets tekent, krijgt er ook niets uit.
Waarom uw contract sterker is dan de wet
Nog een ontnuchtering die u beter vooraf kent: de CRA geeft u als klant geen afdwingbaar recht. Het toezicht ligt bij de markttoezichtautoriteiten, niet bij de apotheker. U kunt een leverancier niet in gebreke stellen op basis van de verordening zelf.
Wat u wel kunt, is de eisen van de CRA overschrijven in uw eigen overeenkomst. Dan wordt een Europese verplichting waarop u geen greep hebt, een contractuele verbintenis waarop u wel greep hebt. Dat is de omslag: niet vragen of de leverancier in orde is, maar laten opschrijven waaraan hij zich houdt.
Vijf clausules om nu te laten opnemen
U hoeft geen jurist te zijn. Deze vijf punten volstaan, en ze sluiten aan bij wat de leverancier tegen 2027 sowieso moet kunnen:
- Rechtstreekse verwittiging. De leverancier verwittigt de apotheek rechtstreeks per e-mail, binnen een afgesproken termijn (48 uur is redelijk), wanneer hij weet heeft van een actief misbruikte kwetsbaarheid of een ernstig incident dat het geleverde product raakt, met vermelding van het risico en de aanbevolen maatregelen.
- Einddatum van de ondersteuning. De leverancier vermeldt schriftelijk tot welke datum het product beveiligingsupdates krijgt, en die updates zijn tijdens die periode kosteloos en zonder verplichte versieopwaardering.
- Conformiteit bij levering. Elk product dat vanaf 11 december 2027 geleverd of ingrijpend gewijzigd wordt, voldoet aan verordening (EU) 2024/2847, en de EU-conformiteitsverklaring wordt op eenvoudig verzoek bezorgd.
- Onderaannemers. De leverancier maakt bekend welke derde partijen toegang hebben tot uw systemen of gegevens, en de verwittigingsplicht uit punt 1 geldt ook voor incidenten bij die partijen.
- Uitstap zonder gijzeling. Blijft de leverancier in gebreke na een gemeld en niet verholpen lek, dan kan de apotheek de overeenkomst beëindigen en krijgt zij haar gegevens in een bruikbaar, leesbaar formaat terug.
Stuur die vijf punten per e-mail, niet telefonisch. Een geschreven antwoord is bewijs, een mondeling antwoord is een herinnering. En een leverancier die hier serieus mee bezig is, zal blij zijn met de vraag: hij wil net dat u het verschil ziet met wie er niet mee bezig is.
De drie momenten waarop u iets kunt afdwingen
Tussen vandaag en 11 december 2027 krijgt u de hefboom precies drie keer in handen. Herken ze, want daarbuiten heeft u weinig onderhandelingsruimte:
- Bij een nieuwe aankoop. Een robot, een camerasysteem, een netwerkinstallatie: neem CRA-conformiteit op in uw selectiecriteria, naast prijs en service.
- Bij een contractvernieuwing. Het natuurlijke moment om de vijf clausules toe te voegen, zonder dat u iets moet openbreken.
- Bij een migratie of grote upgrade. Dan valt het product mogelijk sowieso opnieuw onder de volledige CRA, en staat u het sterkst.
Zet daarom uw contractvervaldata naast de datum van 11 december 2027. Wie zijn apotheeksoftwarecontract in 2027 vernieuwt, heeft de beste kaarten. Wie het in 2026 stilzwijgend laat verlengen voor vijf jaar, geeft die kaarten weg.
Twee dingen die de CRA niet regelt
Zuivere clouddiensten vallen er in principe buiten. Software die u enkel als onlinedienst afneemt, zonder product dat bij u draait, valt onder andere regels, voor de leverancier vaak NIS2. Vraag dus eerst hoe uw pakket geleverd wordt. En medische hulpmiddelen vallen onder de MDR, niet onder de CRA. Ze zijn niet vrijgesteld van beveiligingseisen, die staan alleen elders.
En vooral: de CRA verhoogt de bodem van wat u koopt, niet het niveau van wat u doet. Uw wachtwoorden, back-ups, toegangsrechten en de reflexen van uw team blijven volledig uw eigen verantwoordelijkheid.
Aan de slag in drie stappen
- Maak een lijst van al wat digitaal is in uw apotheek, met per lijn de leverancier, de contactpersoon en de vervaldatum van het contract.
- Zet de vijf clausules klaar als standaardbijlage, zodat u ze bij elke vernieuwing of aankoop kunt meesturen zonder er opnieuw over na te denken.
- Stuur deze maand één e-mail naar uw belangrijkste leverancier met twee vragen: hoe verwittigt u mij, en tot wanneer loopt de ondersteuning van mijn huidige versie? Het antwoord vertelt u meteen met welk type partner u werkt.
Met een CyberCheck brengen wij in kaart welke digitale producten en leveranciers uw apotheek draaiend houden, welke contracten wanneer vervallen en waar u het meeste te winnen hebt aan de onderhandelingstafel. Vraag uw CyberCheck aan via cybermedical.be/nl/cybercheck of mail naar info@cybermedical.be.
Bronnen: verordening (EU) 2024/2847 (Cyber Resilience Act), artikelen 13, 14 en 69; Europese Commissie, "The Cyber Resilience Act, summary of the legislative text"; ENISA, single reporting platform.