Quishing: wanneer een gewone QR-code de val is
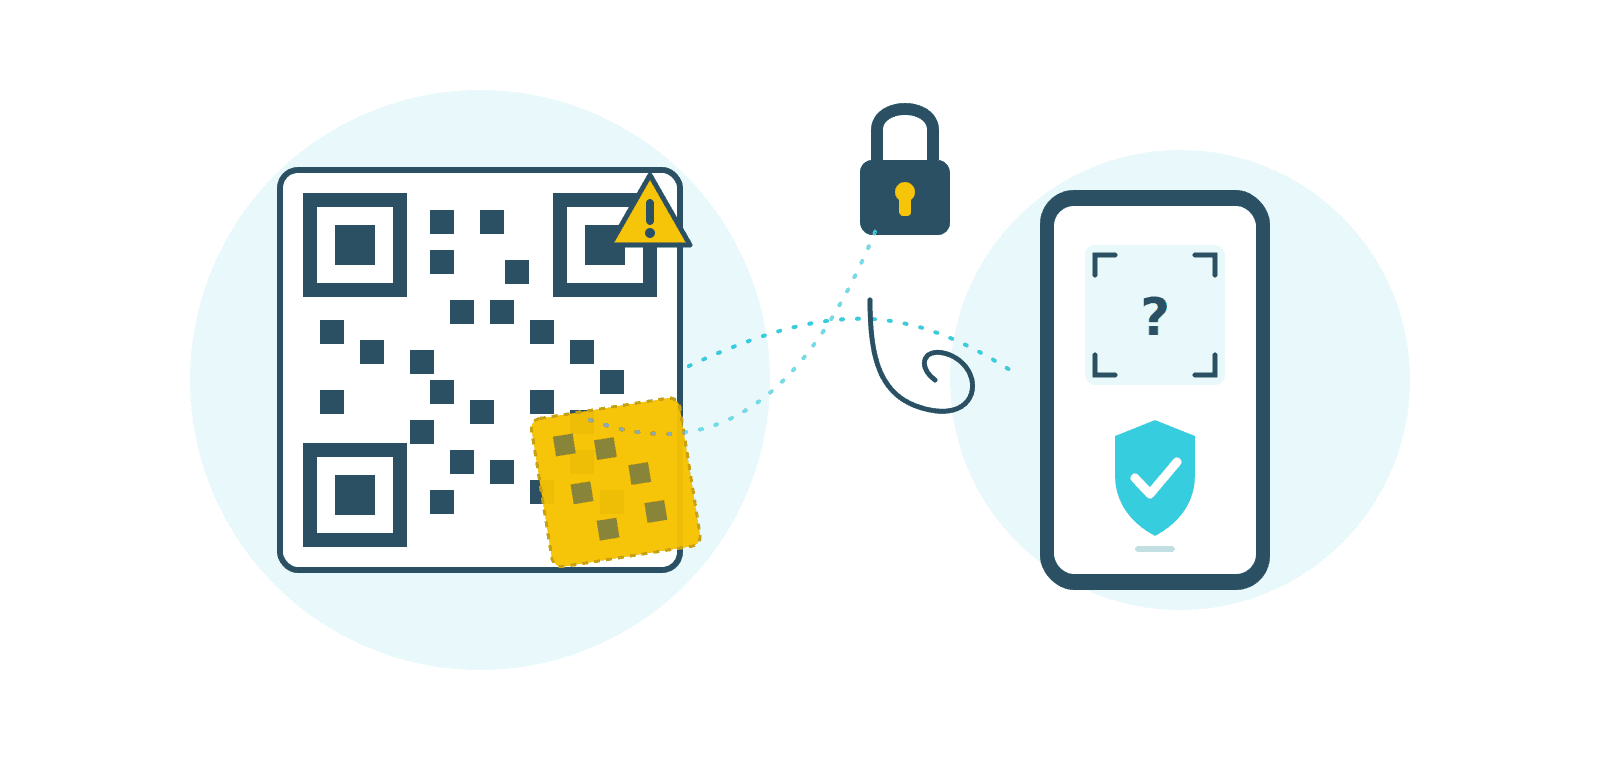
Phishing via e-mail of sms herkent u intussen wellicht wel. Maar criminelen hebben een nieuwe ingang gevonden die uw spamfilter meestal niet ziet aankomen: de QR-code. Achter dat vertrouwde blokjespatroon verstopt zich steeds vaker een link naar een valse betaalpagina, of een val om uw wachtwoord te stelen.
Wat is quishing precies?
Quishing combineert "QR-code" en "phishing": een vervalste of gemanipuleerde QR-code die u naar een frauduleuze website leidt. U vindt ze in e-mails, sms'en, WhatsApp-berichten, maar ook fysiek op stickers, folders en affiches. Scant u de code, dan belandt u op een pagina die bankgegevens vraagt, u laat "bevestigen" voor een pakketje of premie, of ongemerkt schadelijke software installeert.
De Belgische overheid (FOD Economie) waarschuwde expliciet voor deze techniek: fraudeurs versturen bijvoorbeeld een valse brief over een "energiepremie" met QR-code. Wie scant en bankgegevens invult, riskeert onterechte afschrijvingen. Volgens de overheid combineren criminelen dit steeds vaker met kunstmatige intelligentie, waardoor de berichten overtuigender ogen en persoonlijker aanvoelen.
Twee incidenten die het dichtbij brengen
Dit is geen ver-van-mijn-bed-verhaal. In mei 2024 plakten criminelen valse QR-stickers op 22 laadpalen van EnergyVision in Brussel. Meer dan honderd mensen dachten hun laadsessie te starten, maar gaven in werkelijkheid hun kaartgegevens rechtstreeks aan oplichters. Verlies per slachtoffer: tot 300 euro.
En dit blijft niet bij een eenmalig incident. In september 2025 arresteerde de Brusselse politie iemand die 160 valse QR-stickers en het materiaal om ze te produceren bij zich had. Dat toont dat het geen losse actie is, maar een georganiseerde en schaalbare vorm van fraude.
Een sticker over een echte QR-code plakken kost een crimineel enkele euro's en een paar seconden. Voor het slachtoffer kan het honderden euro's kosten, en voor u als zorgverlener mogelijk het vertrouwen van een patiënt.
Waarom dit specifiek voor zorgverleners telt
Een praktijk of wachtzaal hangt vaak vol QR-codes: patiëntenfolders, tevredenheidsenquêtes, betaallinks, of informatie van leveranciers en farmaceutische firma's. Elke geplakte code is een mogelijk doelwit voor manipulatie, ook wanneer u ze niet zelf hebt aangemaakt of opgehangen.
Daarnaast krijgt u en uw team dagelijks facturen en berichten van leveranciers, softwarepartners en overheidsdiensten. Een QR-code erin oogt professioneel en dus betrouwbaar, en dat is precies waarom criminelen ze gebruiken. Wie toegang heeft tot patiëntgegevens en praktijksoftware is bovendien een aantrekkelijk doelwit: gestolen inloggegevens van een zorgverlener zijn voor een crimineel meer waard dan die van een doorsnee consument.
Waarom quishing zo lastig te stoppen is
Een gewone phishinglink herkent uw spamfilter vaak aan de tekst en de bestemming. Een QR-code is echter een afbeelding: veel beveiligingsfilters lezen de verborgen link daar niet automatisch uit, waardoor kwaadaardige codes gemakkelijker door de mazen glippen dan een verdachte link in platte tekst. Beveiligingsonderzoek naar de evolutie van dit type aanvallen wijst op een sterke stijging in 2025, met het merendeel van de aanvallen gericht op het stelen van inloggegevens, en slechts een minderheid van de incidenten die daadwerkelijk herkend en gemeld wordt.
Er is nog een tweede reden waarom quishing zo verraderlijk is: bij een link kunt u vooraf even nagaan waar die naartoe leidt. Bij een QR-code ziet u de bestemming vaak pas nadat uw telefoon de code al heeft gescand en de browser al geopend is.
Wat u concreet doet
U hoeft geen technicus te zijn om uzelf, uw team en uw patiënten te beschermen. Loop deze punten door en bespreek ze met uw praktijk.
- Wantrouw QR-codes in ongevraagde berichten. Zeker bij facturen, "boetes", meldingen over een pakketje in de wacht of een premie: scan niet zomaar mee.
- Controleer fysieke QR-codes voor u scant. Voelt u een sticker boven op iets anders, of zit de code scheef of van mindere kwaliteit? Scan dan niet en meld het.
- Bekijk de link vóór u doorklikt. Uw telefoon toont meestal eerst de bestemming. Een adres dat niets met de afzender te maken heeft, is een duidelijk alarmsignaal.
- Gebruik voor betalingen en officiële toegang steeds de eigen app of website. Nooit een QR-code uit een bericht of van een onbekende sticker, ook niet voor eHealth of uw praktijksoftware.
- Beheert uw praktijk zelf QR-codes? Controleer ze regelmatig op sporen van manipulatie, en laat leveranciers geen codes ophangen zonder dat u ze zelf hebt gecontroleerd.
- Bespreek dit met uw team en onthaalpersoneel. Zij krijgen als eersten verdachte berichten, brieven of pakketjes te zien, en zijn zo uw eerste verdedigingslinie.
Als het toch misgaat
Hebt u bankgegevens ingevuld na het scannen van een valse QR-code? Neem meteen contact op met uw bank en bel Card Stop (078 170 170) om uw kaart te blokkeren. Betwist verdachte afschrijvingen via mijnkaart.be en doe aangifte bij de politie. Hebt u ergens ingelogd met uw professionele account, wijzig dan onmiddellijk dat wachtwoord en elk ander account waar u hetzelfde wachtwoord gebruikte. Was de gemanipuleerde QR-code er één uit uw eigen praktijk, waarschuw dan de patiënten die ze mogelijk gescand hebben en ga na of u een meldingsplicht hebt, bijvoorbeeld bij de Gegevensbeschermingsautoriteit, als daardoor patiëntgegevens blootgesteld raakten.
De onderliggende les
Een QR-code oogt onschuldig, technisch en betrouwbaar, juist daarom werkt de truc zo goed. De oplossing is gelukkig eenvoudig: behandel een QR-code met dezelfde argwaan als een link in een verdachte e-mail. Denk na voor u scant, en scan vooral niet zomaar mee met codes die u niet zelf hebt geplaatst of niet verwachtte.
Weet uw team hoe het een valse QR-code herkent?
Met een CyberSnack-awareness-sessie of een CyberCheck-audit brengen wij de digitale kwetsbaarheden van uw praktijk in kaart, van phishing tot verouderde apparatuur, en leren wij uw team concrete reflexen aan.