Blog
Analyses, actualités et conseils pratiques sur la cybersécurité dans le secteur de la santé.
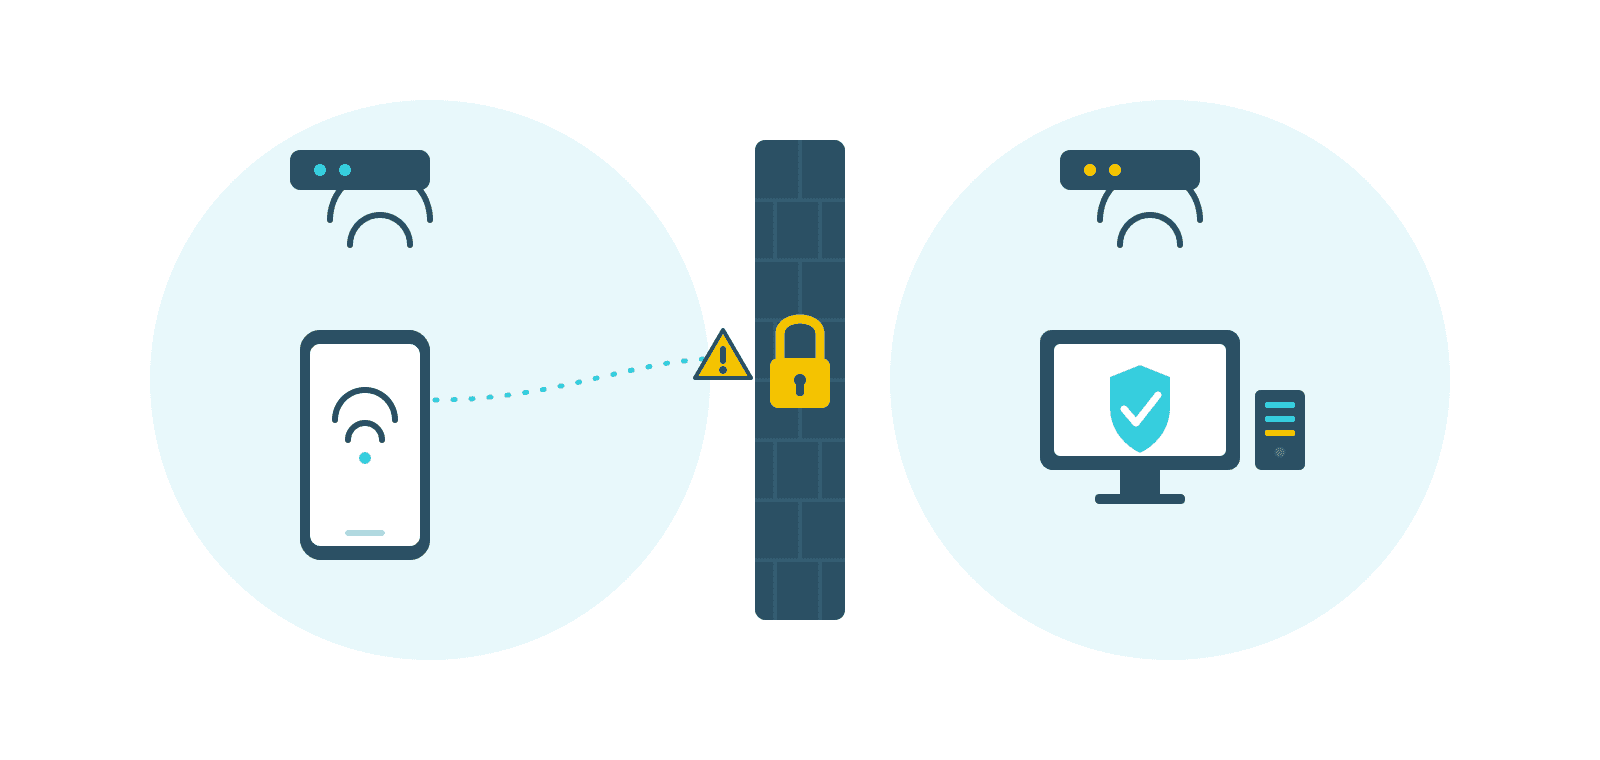
Le WiFi invité pour les patients : pratique, mais votre propre réseau est-il vraiment séparé ?
Le wifi invité en salle d'attente est un geste convivial, mais dans de nombreuses pharmacies, ce réseau invité tourne en réalité sur le même réseau que le logiciel de pharmacie, l'imprimante et le serveur. Un appareil infecté d'un patient peut ainsi atteindre directement vos systèmes sensibles. Avec un SSID distinct et une véritable séparation technique (VLAN), vous fermez cette brèche : une mesure de base systématiquement vérifiée dans tout audit de cybersécurité sérieux, comme le référentiel CyFun.
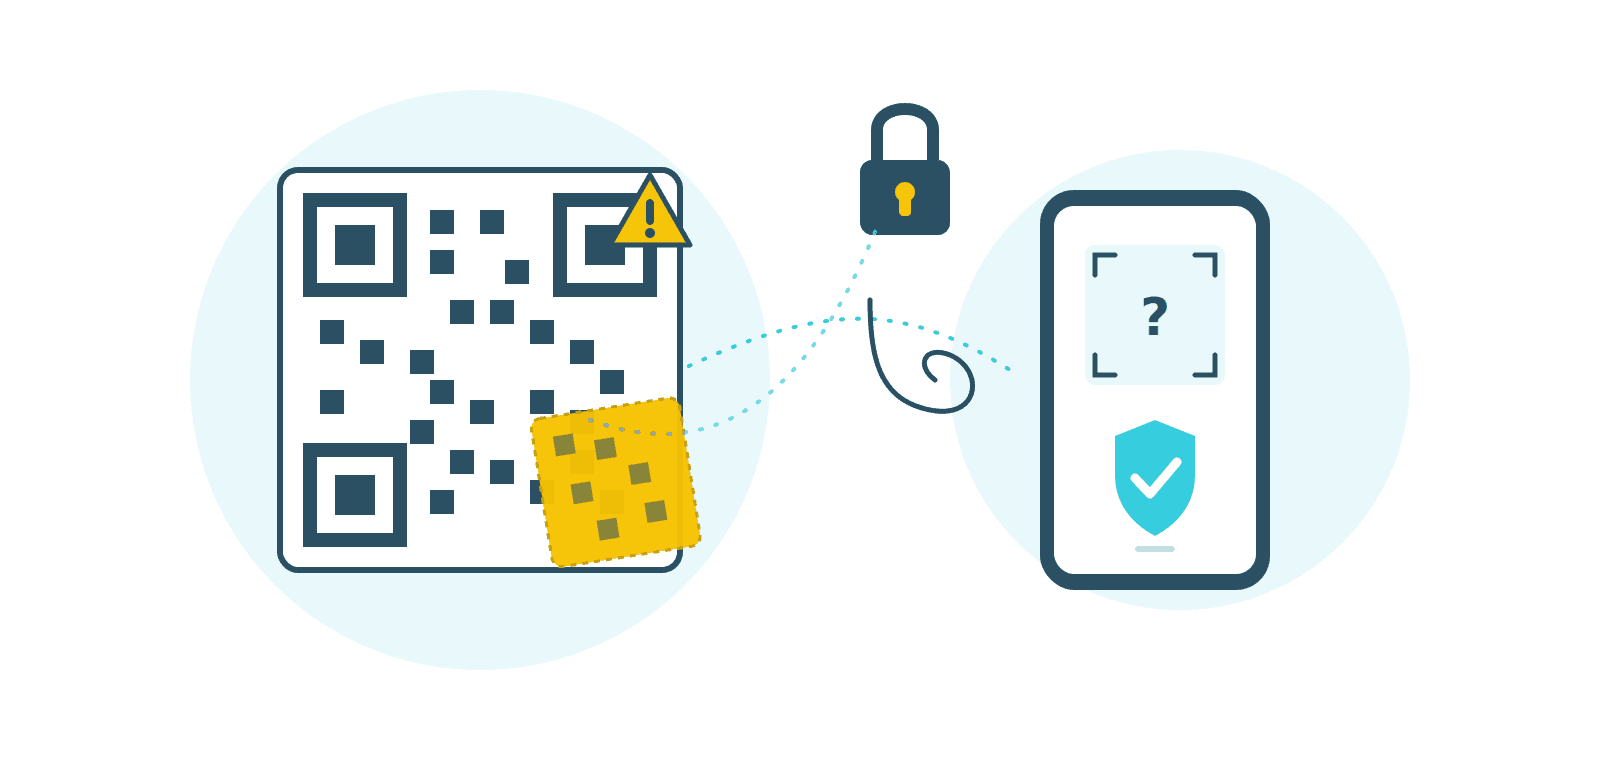
Quishing : quand un simple QR code est le piège
Le quishing, l'hameçonnage par QR code, a explosé en 2025 et touche désormais aussi des Belges ordinaires : des criminels collent de faux autocollants QR sur des bornes de recharge, des horodateurs et des factures. Pour les prestataires de soins, le risque est encore plus grand, car un QR code échappe souvent au filtre anti-spam et apparaît partout : dans les salles d'attente, sur les factures de fournisseurs et dans des messages se faisant passer pour l'administration ou la banque. Ne scannez jamais un QR code reçu dans un message non sollicité, vérifiez les codes physiques à la recherche de signes de manipulation, et utilisez toujours votre propre application ou site pour payer ou accéder à un service officiel.
Que feriez-vous vraiment ? Testez vos réflexes cyber dans le nouveau quiz CyberMedical
CyberMedical lance un quiz cyber gratuit en ligne pour les pharmacies : dix situations tirées du quotidien de l'officine, où ce n'est pas votre connaissance qui est testée, mais votre réflexe. Après chaque choix, une explication immédiate, et à la fin, un profil réflexe honnête. Idéal seul ou à discuter en équipe, en quelques minutes à peine.
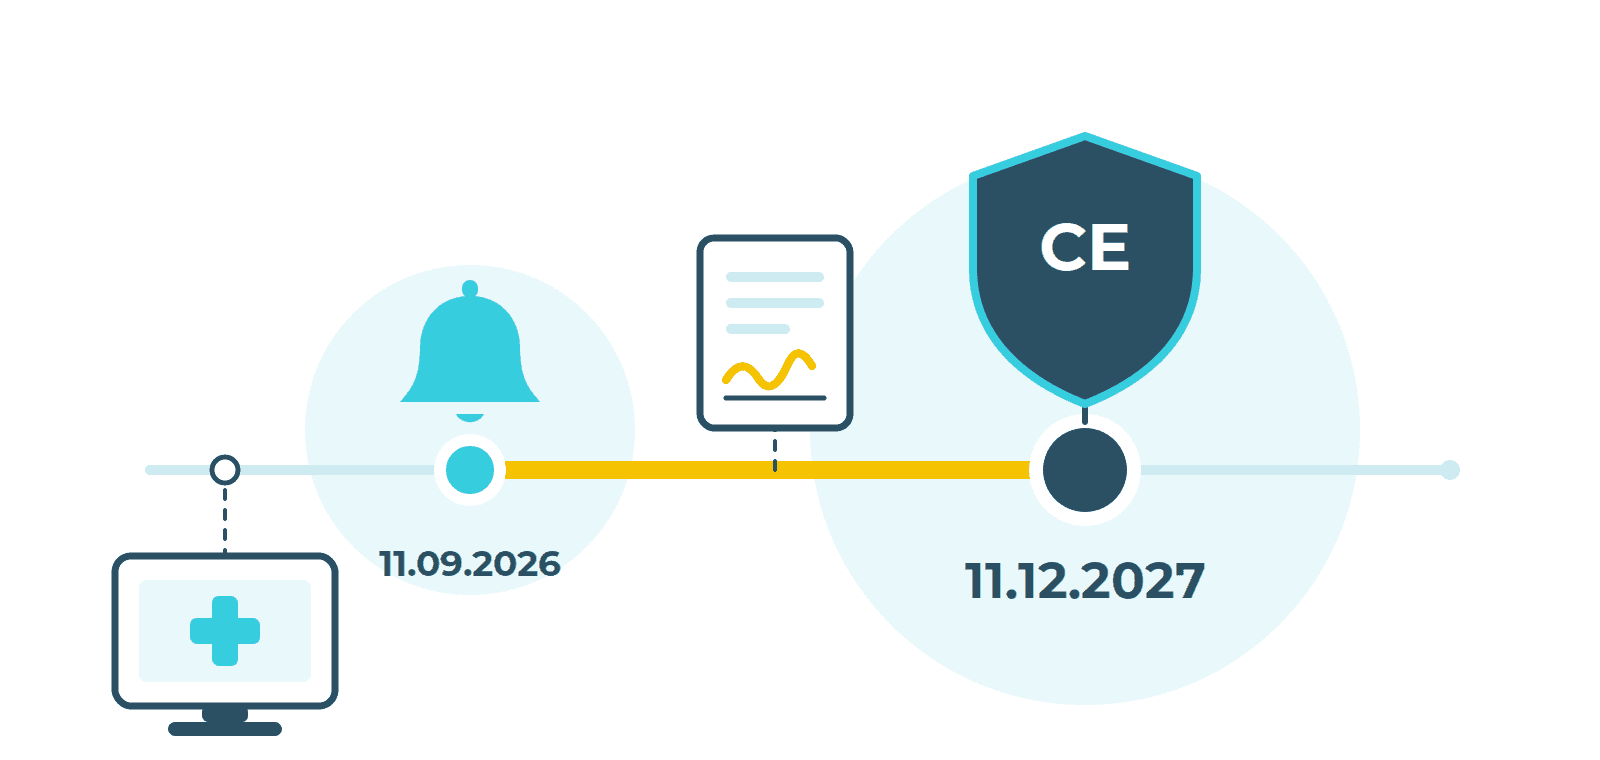
Cyber Resilience Act : ce que vous inscrivez aujourd'hui dans vos contrats, vous pourrez l'exiger en 2027
L'obligation de signalement du Cyber Resilience Act européen démarre le 11 septembre 2026, mais vous n'en verrez pratiquement rien dans votre pharmacie. La date qui a des dents est le 11 décembre 2027, et encore : elle ne vaudra que pour ce que vous achèterez ou ferez modifier en profondeur après cette date. Le levier du pharmacien ne réside donc pas dans un coup de téléphone au fournisseur, mais dans ce que vous faites inscrire dès maintenant dans vos contrats. Cet article propose cinq clauses et les trois moments où vous pouvez les imposer.
Votre pharmacie est sécurisée, votre comptable non : le risque que vous ne voyez pas
Votre pharmacie peut être parfaitement sécurisée et pourtant se retrouver bloquée par quelqu'un qui n'y travaille même pas. Si votre comptable, votre partenaire informatique ou votre fournisseur de facturation est piraté, l'attaquant envoie une pièce jointe piégée « de votre comptable ». Quelqu'un à l'officine l'ouvre, car elle paraît légitime, et votre ordinateur, votre réseau et votre logiciel métier sont infectés. La leçon : votre sécurité ne s'arrête pas à votre propre porte. Demandez à vos prestataires une preuve de leur sécurité, pas un « oui oui c'est bon » au téléphone.
Failles critiques dans les équipements réseau UniFi : votre pharmacie doit-elle mettre à jour ?
Ubiquiti, le fabricant du populaire matériel UniFi, a corrigé fin août trois failles avec le score le plus élevé possible (10 sur 10). Elles touchent des équipements réseau, de caméras et de téléphonie que l'on retrouve aussi dans les pharmacies, et un attaquant peut les exploiter sans mot de passe et sans que personne n'ait à cliquer sur quoi que ce soit. Dans le monde, on estime que 100 000 appareils sont encore exposés, y compris en Belgique. Vérifiez si votre pharmacie utilise du matériel UniFi (réseau, caméras de surveillance, contrôle d'accès, téléphonie) et mettez-le à jour immédiatement, ou faites-le faire par la personne qui gère votre installation.
Rançongiciels en Belgique et la grande mise à jour Microsoft : vos mises à jour automatiques sont-elles activées ?
Ce mois d'août, le groupe de rançongiciels Qilin a de nouveau frappé des entreprises belges, et Microsoft a publié une mise à jour de sécurité exceptionnellement volumineuse : près de 400 failles, dont des dizaines critiques et au moins une déjà activement exploitée. Le fil conducteur : un rançongiciel s'introduit presque toujours par une faille qu'une mise à jour avait comblée depuis longtemps. Dans pas mal de pharmacies de pharmacies, l'installation automatique des mises à jour n'est pas encore activée. Activez-la, sur Windows mais aussi sur votre logiciel de pharmacie, votre navigateur et votre téléphone. C'est la protection la moins chère qui existe.
Quand votre fournisseur est piraté : la leçon de l'attaque Chipsoft pour les pharmacies
En avril 2026, ce n'est pas un hôpital qui a été piraté, mais son fournisseur de logiciels. Plusieurs hôpitaux belges ont pourtant dû mettre leur portail patient hors ligne. La même dépendance vaut pour votre pharmacie : votre logiciel officinal, votre automate de retrait et votre webshop tournent sur les systèmes d'autrui. Cet article explique comment une attaque par la chaîne fonctionne et quelles questions poser à vos fournisseurs.
Les assistants IA dans votre navigateur : pratiques, mais pas sur les données patients
De nouveaux assistants IA regardent et cliquent directement dans votre navigateur. Pratique pour une recherche ou un formulaire, mais ils voient tout ce qui est à l'écran, y compris les données patients. Même leurs concepteurs déconseillent de les utiliser sur des informations médicales ou sensibles.

Le wifi public comme piège : ce qu'une campagne d'espionnage russe vous apprend sur la connexion sécurisée
Une campagne d'espionnage russe a détourné le wifi d'hôtels et de congrès pour voler des identifiants. Les cibles étaient des dirigeants, mais la même technique est devenue banale et touche aussi les soignants qui se connectent en déplacement ou depuis chez eux. Deux habitudes vous protègent dès aujourd'hui : n'utilisez pas le wifi public pour des connexions sensibles, et activez l'authentification multifacteur (MFA) partout.

Automates de distribution de médicaments et cyberrisques : votre automate est-il sécurisé ?
Les automates de distribution de médicaments sont désormais incontournables dans le paysage urbain, mais ils constituent également un nouveau point d'entrée numérique pour votre pharmacie. Ces appareils étant directement connectés à Internet et à votre réseau interne, ils entraînent des risques spécifiques en matière de cybersécurité.
Le Cyber Resilience Act (CRA) : qu'est-ce qui change pour votre pharmacie ?
Une nouvelle loi européenne détermine le niveau de sécurité des produits numériques, du logiciel à l'appareil connecté. Elle n'impose aucune obligation au pharmacien, mais elle transforme peu à peu tout ce que vous achetez et utilisez. Voici ce qu'est le Cyber Resilience Act, pourquoi il existe et ce que vous pouvez déjà en faire.
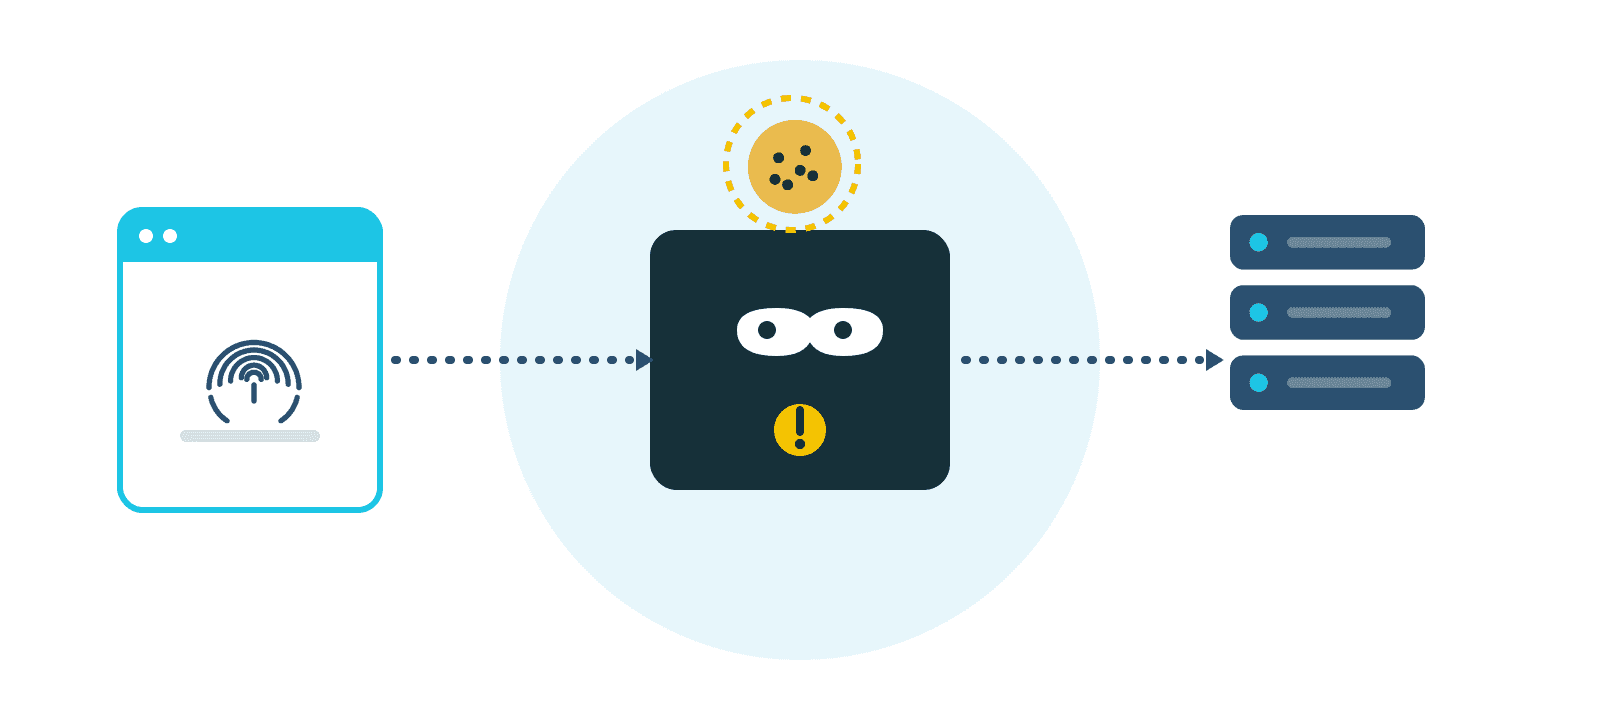
Hameçonnage AITM : comment les criminels contournent même votre 2FA
L'authentification à deux facteurs est l'une des meilleures protections que vous puissiez activer. Mais un type d'attaque — l'hameçonnage AITM — est spécifiquement conçu pour contourner aussi un code 2FA valide. Il est utile d'en comprendre le fonctionnement, car les kits d'attaque deviennent de plus en plus accessibles.
Passkeys : se connecter sans mot de passe — aussi pour les professionnels de santé
Le mot de passe existe depuis plus de soixante ans. Et pendant tout ce temps, il souffre du même problème : il peut être volé, deviné ou observé par-dessus l'épaule. Pour une pharmacie — où un seul compte piraté donne accès aux données patients, à eHealth et à votre logiciel de pharmacie — c'est un risque bien réel.
L'authentification à deux facteurs : la protection la moins chère pour les professionnels de santé
Un seul mot de passe volé peut suffire à s'introduire dans votre boîte mail, votre stockage cloud ou votre logiciel de pharmacie. L'authentification à deux facteurs — la 2FA — est le moyen le plus simple et le moins cher d'éviter cela. Vous la configurez en quelques minutes.
Pourquoi un pharmacien sur cinq a déjà été victime d'un cyberincident
Les cyberattaques ne sont plus un phénomène lointain pour les pharmacies belges. Une enquête récente montre qu'environ un médecin ou pharmacien sur cinq a déjà été confronté à un cyberincident — du phishing au rançongiciel.