Hameçonnage AITM : comment les criminels contournent même votre 2FA
Que signifie AITM ?
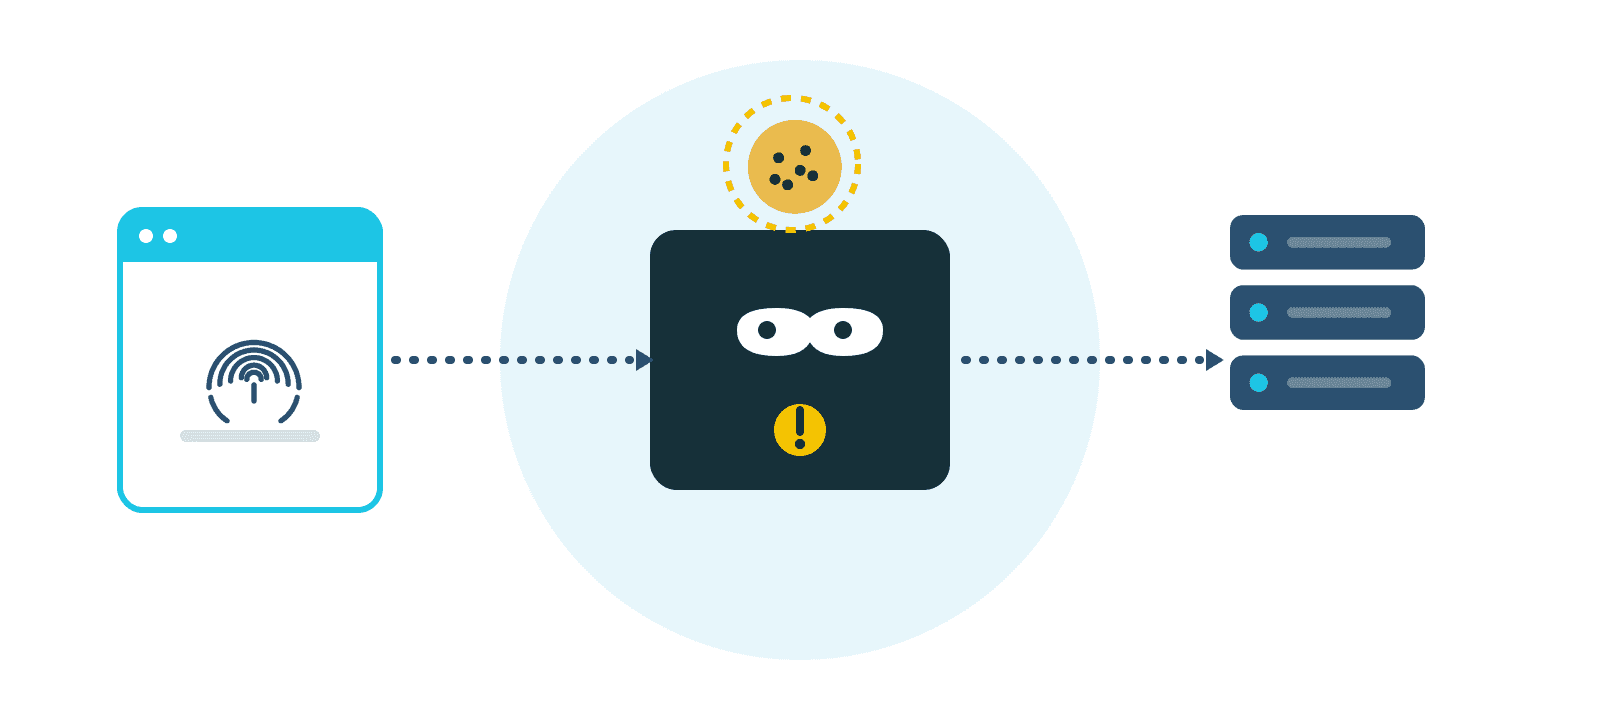
AITM signifie adversary-in-the-middle : un adversaire qui se place littéralement entre vous et le vrai service. Plutôt que de deviner votre mot de passe, l'attaquant met en place une page factice qui fonctionne comme un relais. Tout ce que vous tapez est transmis en temps réel au vrai site web — et tout ce que le vrai site renvoie s'affiche sur la page factice. Vous ne remarquez rien, car vous êtes effectivement en train de vous connecter au vrai service, via un intermédiaire qui lit par-dessus votre épaule.
Comment se déroule une telle attaque, étape par étape ?
- L'e-mail piège. Vous recevez un e-mail crédible : un document partagé, une facture, une notification de votre boîte mail ou d'un service public. Vous cliquez sur le lien.
- La page factice. Vous arrivez sur un écran de connexion identique au vrai (Microsoft 365, Google, la gestion de votre site web…). En réalité, un « proxy » de l'attaquant se trouve entre les deux.
- Vous vous connectez normalement. Vous saisissez votre mot de passe et votre code 2FA. Les deux sont immédiatement transmis au vrai service. Votre connexion réussit — tout semble normal.
- Le vol. Après une connexion réussie, le vrai service renvoie un cookie de session : un « bracelet » numérique qui prouve que vous êtes déjà connecté. Le kit d'attaque intercepte ce bracelet.
- La prise de contrôle. Avec ce cookie volé, l'attaquant entre sans jamais avoir besoin d'un mot de passe ou d'un code. Votre 2FA a tout simplement été franchie.
Le cœur de l'astuce : ce n'est pas votre mot de passe qui est volé, mais la preuve que vous êtes déjà connecté. Et cette preuve est indépendante de votre code 2FA.
Pourquoi cela concerne aussi les pharmacies
Ce n'est plus un scénario théorique. Des kits d'hameçonnage clés en main — portant des noms comme Tycoon 2FA — sont loués comme un « service », permettant même à des criminels peu techniques de mener de telles attaques. À leur apogée, ces kits touchaient des centaines de milliers d'organisations par mois. Même après un vaste démantèlement international au printemps 2026 (mené par Microsoft et Europol), les opérateurs ont refait surface en quelques semaines.
Les professionnels de santé sont une cible attrayante : un compte e-mail ou Microsoft 365 détourné donne accès à la communication avec les patients, peut servir à tromper vos fournisseurs ou vos confrères, et ouvre la porte à des données sensibles. Cela ne vous rend pas paranoïaque — cela fait de vous une cible réaliste.
Comment vous protéger ?
D'abord, une bonne nouvelle : la 2FA classique reste absolument utile et stoppe la grande majorité des attaques. L'AITM est l'exception, pas une raison d'abandonner la 2FA. Mais vous pouvez placer la barre plus haut :
Passez à une connexion résistante à l'hameçonnage : les passkeys. C'est la seule mesure qui rend l'AITM techniquement impossible. Une passkey est liée à la vraie adresse web et refuse tout simplement de fonctionner sur un site factice. Plus d'infos dans notre blog sur les passkeys.
- Vérifiez toujours l'adresse web avant de vous connecter. Les pages AITM utilisent des adresses presque correctes (une lettre de différence, un domaine étrange). Un doute ? Tapez l'adresse vous-même ou utilisez votre favori.
- Utilisez un gestionnaire de mots de passe. Il ne remplit votre mot de passe que sur le vrai domaine. Il ne remplit rien ? Vous êtes probablement sur un site factice.
- Ne cliquez pas sur les liens de connexion dans les e-mails. Accédez au service via votre propre favori ou en tapant l'adresse vous-même — jamais via le bouton d'un message.
- Signalez tout doute immédiatement. Vous pensez vous être connecté sur une page suspecte ? Changez aussitôt votre mot de passe et faites déconnecter les sessions actives. La rapidité limite les dégâts.
Retenez ceci : la 2FA déjoue le voleur qui devine ou vole votre mot de passe. Une passkey déjoue aussi le voleur qui se place entre vous et le service. Pour les comptes qui le permettent, la passkey est aujourd'hui le choix le plus solide. À noter : les passkeys ferment la voie de l'hameçonnage, pas tout risque résiduel — un appareil déjà infecté reste un point d'attention.
Conclusion
L'hameçonnage AITM montre que la sécurité continue d'évoluer : chaque fois que la défense progresse, les attaquants cherchent une nouvelle entrée. Ce n'est pas une raison de paniquer, mais d'être vigilant. Gardez la 2FA partout, restez critique face à chaque écran de connexion, et déployez les passkeys là où c'est possible. Ainsi, votre pharmacie reste une cible difficile — même pour les attaques les plus sophistiquées.
Pas encore familier avec la 2FA ?
Regardez d'abord notre courte animation sur l'authentification à deux facteurs.