Quishing : quand un simple QR code est le piège
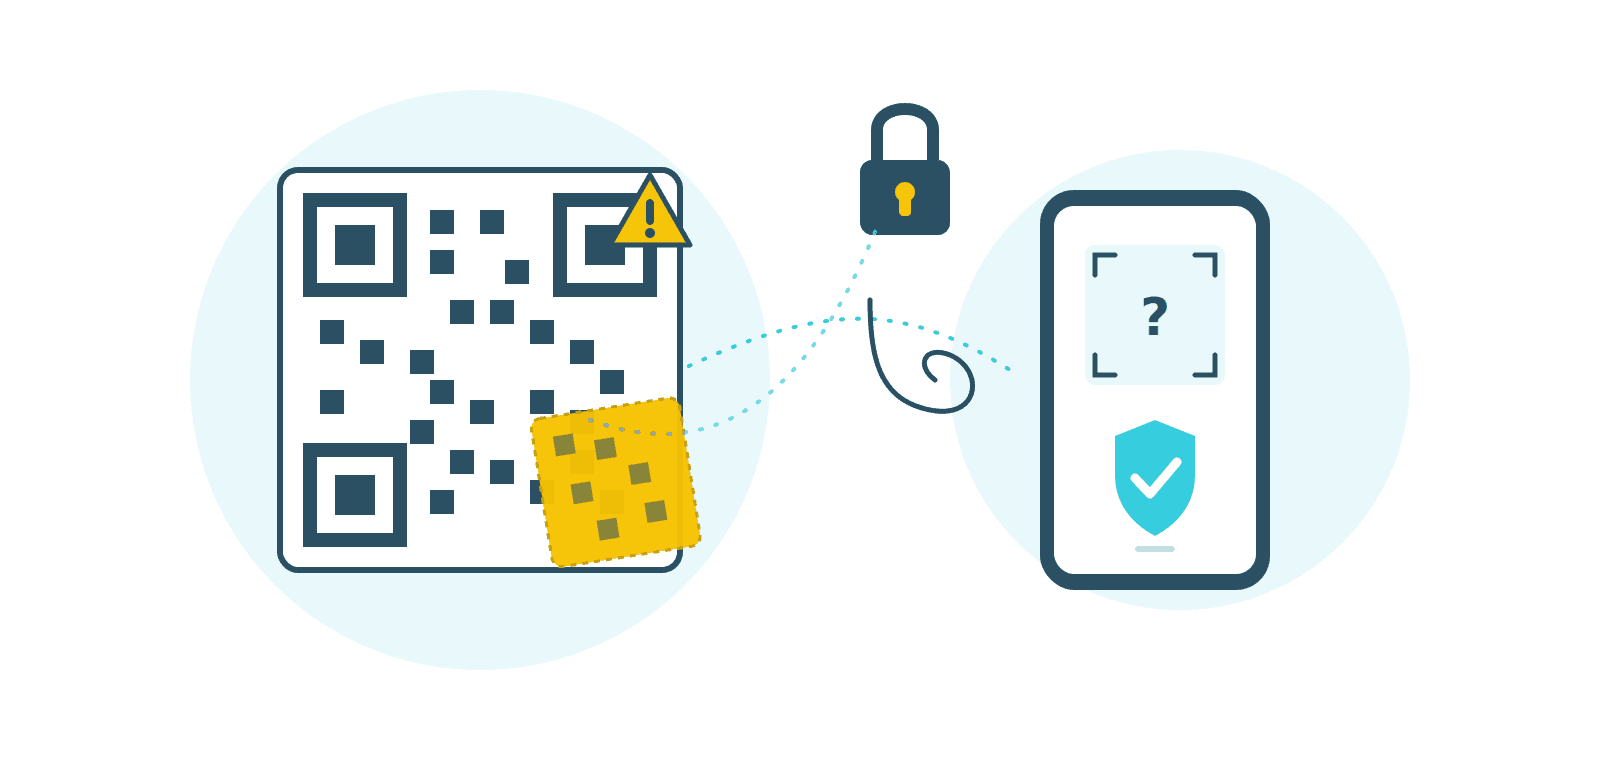
Vous reconnaissez sans doute déjà l'hameçonnage par e-mail ou SMS. Mais les criminels ont trouvé une nouvelle porte d'entrée que votre filtre anti-spam ne voit généralement pas venir : le QR code. Derrière ce motif de petits carrés bien connu se cache de plus en plus souvent un lien vers une fausse page de paiement, ou un piège destiné à voler votre mot de passe.
Qu'est-ce que le quishing, exactement ?
Le quishing combine "QR code" et "phishing" (hameçonnage) : un QR code falsifié ou manipulé qui vous redirige vers un site frauduleux. On le trouve dans des e-mails, des SMS, des messages WhatsApp, mais aussi physiquement sur des autocollants, des dépliants et des affiches. En scannant le code, vous atterrissez sur une page qui demande vos données bancaires, vous fait "confirmer" un colis ou une prime, ou installe discrètement un logiciel malveillant.
Les autorités belges (le SPF Économie) ont explicitement mis en garde contre cette technique : des fraudeurs envoient par exemple une fausse lettre annonçant une "prime énergie" avec QR code. Qui scanne et complète ses données bancaires risque des prélèvements non autorisés. Selon les autorités, les criminels combinent de plus en plus cette technique avec l'intelligence artificielle, ce qui rend les messages plus convaincants et plus personnalisés.
Deux incidents qui vous concernent de près
Ce n'est pas une histoire lointaine. En mai 2024, des criminels ont collé de faux autocollants QR sur 22 bornes de recharge d'EnergyVision à Bruxelles. Plus d'une centaine de personnes pensaient démarrer leur session de recharge, mais transmettaient en réalité leurs données de carte directement à des escrocs. Perte par victime : jusqu'à 300 euros.
Et cela ne s'arrête pas à un incident isolé. En septembre 2025, la police bruxelloise a arrêté une personne en possession de 160 faux autocollants QR et du matériel nécessaire pour les produire. Cela montre qu'il ne s'agit pas d'une action isolée, mais d'une forme de fraude organisée et reproductible à grande échelle.
Coller un autocollant sur un vrai QR code coûte à un criminel quelques euros et quelques secondes. Pour la victime, cela peut coûter des centaines d'euros, et pour vous, en tant que prestataire de soins, peut-être la confiance d'un patient.
Pourquoi cela concerne particulièrement les prestataires de soins
Un cabinet ou une salle d'attente affiche souvent de nombreux QR codes : dépliants destinés aux patients, enquêtes de satisfaction, liens de paiement, ou informations de fournisseurs et de firmes pharmaceutiques. Chaque code affiché est une cible potentielle de manipulation, même si vous ne l'avez pas créé ou affiché vous-même.
Par ailleurs, vous et votre équipe recevez chaque jour des factures et des messages de fournisseurs, de partenaires logiciels et d'administrations. Un QR code y semble professionnel, donc digne de confiance, et c'est précisément pour cela que les criminels l'utilisent. Toute personne ayant accès aux données de patients et au logiciel du cabinet constitue en outre une cible attrayante : des identifiants volés d'un prestataire de soins valent, pour un criminel, plus que ceux d'un consommateur ordinaire.
Pourquoi le quishing est si difficile à arrêter
Un lien de phishing classique, votre filtre anti-spam le reconnaît souvent grâce au texte et à la destination. Un QR code, en revanche, est une image : de nombreux filtres de sécurité n'en extraient pas automatiquement le lien caché, ce qui permet aux codes malveillants de passer plus facilement au travers des mailles du filet qu'un lien suspect en texte brut. Des études de sécurité sur l'évolution de ce type d'attaques indiquent une forte hausse en 2025, la majorité des attaques visant le vol d'identifiants, et seule une minorité des incidents étant réellement détectée et signalée.
Il y a une deuxième raison pour laquelle le quishing est si sournois : avec un lien, vous pouvez vérifier au préalable où il mène. Avec un QR code, vous ne découvrez souvent la destination qu'après que votre téléphone a déjà scanné le code et ouvert le navigateur.
Ce que vous faites concrètement
Nul besoin d'être technicien pour vous protéger, vous, votre équipe et vos patients. Parcourez ces points et discutez-en au sein de votre cabinet.
- Méfiez-vous des QR codes dans les messages non sollicités. Surtout pour les factures, "amendes", avis de colis en attente ou primes : ne scannez pas sans réfléchir.
- Vérifiez les QR codes physiques avant de scanner. Sentez-vous un autocollant posé sur autre chose, ou le code est-il de travers ou de mauvaise qualité ? Ne scannez pas et signalez-le.
- Vérifiez le lien avant de cliquer. Votre téléphone affiche généralement d'abord la destination. Une adresse qui n'a aucun rapport avec l'expéditeur est un signal d'alarme clair.
- Pour les paiements et l'accès officiel, utilisez toujours votre propre application ou site. Jamais un QR code reçu dans un message ou provenant d'un autocollant inconnu, pas plus pour eHealth que pour le logiciel de votre cabinet.
- Votre cabinet gère-t-il lui-même des QR codes ? Vérifiez-les régulièrement à la recherche de signes de manipulation, et ne laissez pas des fournisseurs en afficher sans que vous les ayez contrôlés vous-même.
- Parlez-en avec votre équipe et votre personnel d'accueil. Ce sont souvent eux qui voient en premier les messages, lettres ou colis suspects, et ils constituent ainsi votre première ligne de défense.
Si cela arrive quand même
Avez-vous complété vos données bancaires après avoir scanné un faux QR code ? Contactez immédiatement votre banque et appelez Card Stop (078 170 170) pour bloquer votre carte. Contestez les prélèvements suspects via mijnkaart.be et déposez plainte auprès de la police. Vous êtes-vous connecté quelque part avec votre compte professionnel ? Changez immédiatement ce mot de passe, ainsi que tout autre compte où vous utilisiez le même mot de passe. Si le QR code manipulé provenait de votre propre cabinet, avertissez les patients susceptibles de l'avoir scanné et vérifiez si vous avez une obligation de notification, par exemple auprès de l'Autorité de protection des données, si des données de patients ont ainsi été exposées.
La leçon de fond
Un QR code paraît anodin, technique et digne de confiance, c'est précisément pour cela que le procédé fonctionne aussi bien. La solution est heureusement simple : traitez un QR code avec la même méfiance qu'un lien dans un e-mail suspect. Réfléchissez avant de scanner, et surtout, ne scannez pas sans réfléchir des codes que vous n'avez pas placés vous-même ou que vous n'attendiez pas.
Votre équipe sait-elle reconnaître un faux QR code ?
Avec une session de sensibilisation CyberSnack ou un audit CyberCheck, nous cartographions les vulnérabilités numériques de votre cabinet, de l'hameçonnage aux équipements obsolètes, et nous apprenons à votre équipe des réflexes concrets.