Cyber Resilience Act : ce que vous inscrivez aujourd'hui dans vos contrats, vous pourrez l'exiger en 2027
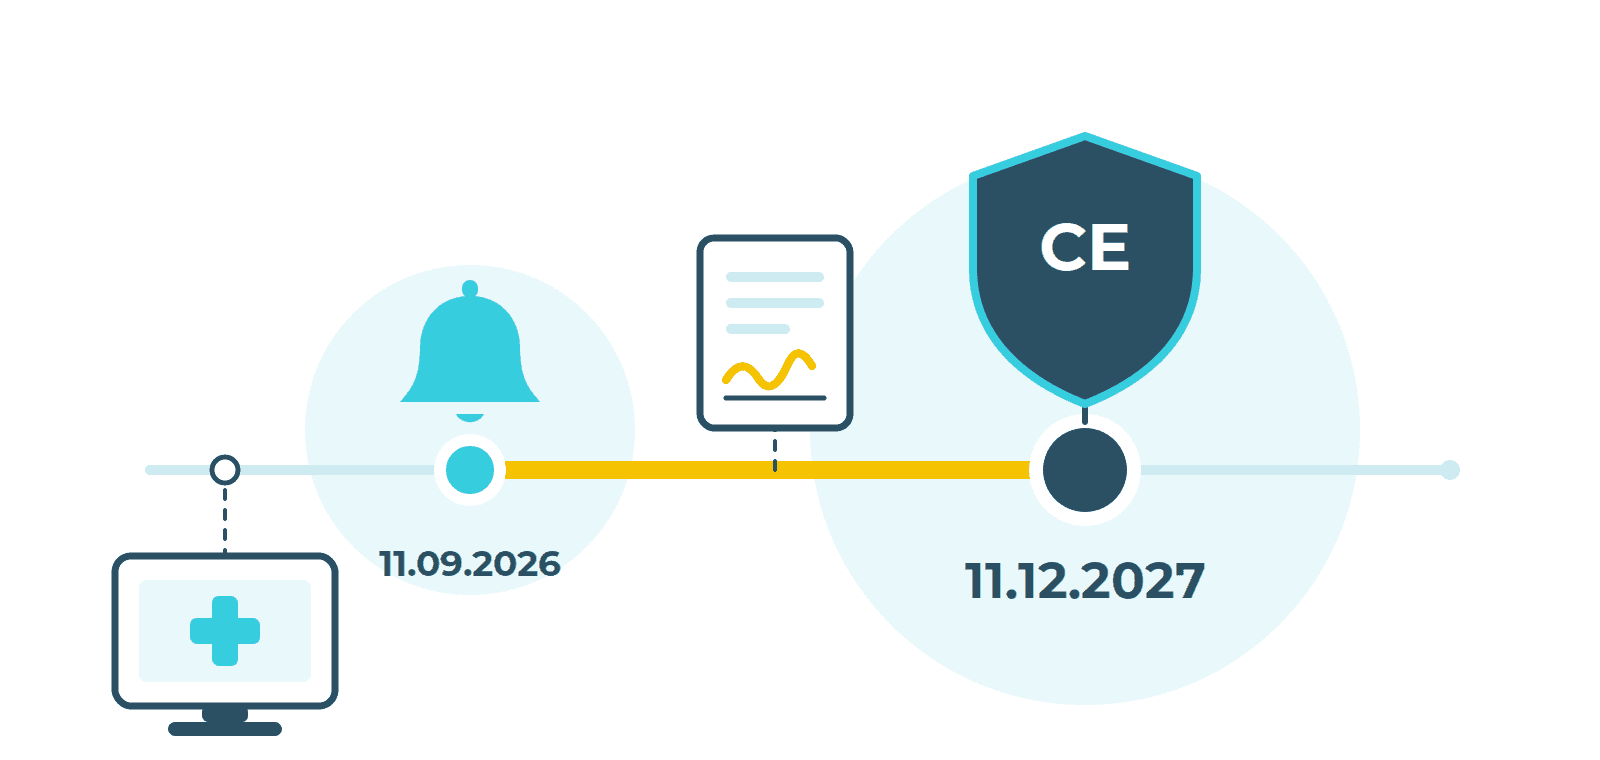
Le 11 septembre 2026, la première partie du Cyber Resilience Act européen entre en vigueur, et vous n'en verrez probablement rien dans votre pharmacie. Pas d'appel, pas de courrier, aucun changement sur vos écrans. C'est pourtant le moment d'agir, mais pas comme vous le pensez. Le véritable levier de ce règlement ne se trouve pas dans une échéance, il se trouve sous votre signature au bas du prochain contrat.
Ce qu'est le Cyber Resilience Act
Le Cyber Resilience Act (en abrégé CRA, officiellement le règlement (UE) 2024/2847) impose des exigences de cybersécurité aux « produits comportant des éléments numériques » : tout ce qui contient un logiciel ou se connecte à un appareil ou à un réseau. Dans une pharmacie, cela concerne votre logiciel officinal, l'automate de retrait, le robot, les écrans numériques, le système de caméras, le routeur et le pare-feu, le terminal de paiement et les connexions vers les grossistes et eHealth.
Le principe est neuf et joue en votre faveur : les obligations pèsent sur le fabricant, pas sur l'utilisateur. Là où le RGPD et NIS2 s'adressent à votre pharmacie, le CRA s'adresse à celui qui vous vend le produit.
Vous préférez d'abord l'explication générale du règlement, avec son contexte et les amendes prévues pour les fabricants ? Elle se trouve dans notre article précédent : Le Cyber Resilience Act (CRA) : qu'est-ce qui change pour votre pharmacie ? Le présent article va un pas plus loin et s'intéresse à ce que vous en faites.
Ce qui se passe réellement le 11 septembre 2026
À partir de ce jour, tout fabricant devra signaler une vulnérabilité activement exploitée ou un incident de sécurité grave : une première alerte dans les 24 heures, une notification complète dans les 72 heures, et un rapport final dans les 14 jours (vulnérabilité) ou dans le mois (incident). Ces signalements sont adressés à l'agence européenne ENISA et au CSIRT national, en Belgique le Centre pour la Cybersécurité Belgique.
Le règlement prévoit en outre que le fabricant informe les utilisateurs concernés du problème et des mesures qu'ils peuvent prendre. Ces utilisateurs, c'est vous. Restez toutefois lucide sur la portée pratique : cette information peut se limiter à un message publié sur le site du fournisseur, et aucun délai strict ne l'encadre. Qui attend un avertissement personnel risque d'attendre longtemps.
Ce que vous y gagnez, c'est une norme. À partir du 11 septembre 2026, garder le silence sur une faille activement exploitée n'est plus un choix d'entreprise mais un manquement à une obligation légale. Cela change le ton de chaque conversation que vous aurez ensuite avec un fournisseur. Et cela vaut immédiatement pour tout : pour la notification des vulnérabilités activement exploitées, le règlement ne distingue pas les produits neufs de l'installation qui tourne depuis cinq ans dans votre officine.
11 décembre 2027 : la date qui a des dents
La seconde date est la vraie. À partir du 11 décembre 2027, un produit comportant des éléments numériques ne pourra être mis sur le marché européen que si le fabricant démontre qu'il satisfait aux exigences essentielles de cybersécurité. Notamment :
- Aucune vulnérabilité connue et exploitable à la livraison.
- Des réglages sécurisés par défaut, donc pas de mots de passe standard ni de ports ouverts que le client doit fermer lui-même.
- Des mises à jour de sécurité gratuites. Un correctif ne peut être ni un supplément payant, ni une mise à niveau obligatoire vers une version plus chère.
- Une période de support d'au moins cinq ans, sauf durée de vie démontrablement plus courte, avec une date de fin connue à l'achat.
- Une déclaration UE de conformité et le marquage CE, qui portera dès lors aussi sur la cybersécurité et plus seulement sur la sécurité électrique.
Pour les catégories jugées plus sensibles, comme les pare-feu, les routeurs, les gestionnaires de mots de passe et les systèmes de gestion de réseau, une déclaration du fabricant ne suffit pas toujours et le contrôle doit être réalisé par un organisme indépendant.
Mais attention à la règle transitoire, car elle est au cœur de cet article : les produits mis sur le marché avant le 11 décembre 2027 ne devront satisfaire à ces exigences qu'à partir du moment où ils feront l'objet d'une modification substantielle. Le logiciel qui tourne chez vous aujourd'hui ne deviendra donc pas automatiquement conforme au CRA le 11 décembre 2027. Il le deviendra lorsque vous achèterez, migrerez ou ferez adapter en profondeur.
Le CRA n'agit pas à une date. Il agit à un moment d'achat. Qui ne signe rien entre aujourd'hui et 2027 n'en retirera rien non plus.
Pourquoi votre contrat pèse plus lourd que le règlement
Voici une seconde mise au point, qu'il vaut mieux connaître d'avance : le CRA ne vous confère, en tant que client, aucun droit directement opposable. La surveillance relève des autorités de surveillance du marché, pas du pharmacien. Vous ne pouvez pas mettre un fournisseur en demeure sur la base du règlement lui-même.
Ce que vous pouvez faire, c'est recopier les exigences du CRA dans votre propre convention. Une obligation européenne sur laquelle vous n'avez pas de prise devient alors un engagement contractuel sur lequel vous en avez une. C'est là le basculement : ne pas demander si le fournisseur est en ordre, mais faire écrire à quoi il s'engage.
Cinq clauses à faire inscrire dès maintenant
Nul besoin d'être juriste. Ces cinq points suffisent, et ils correspondent à ce que le fournisseur devra de toute façon pouvoir assumer d'ici 2027 :
- Avertissement direct. Le fournisseur avertit la pharmacie directement par courriel, dans un délai convenu (48 heures est raisonnable), lorsqu'il a connaissance d'une vulnérabilité activement exploitée ou d'un incident grave touchant le produit livré, en précisant le risque et les mesures recommandées.
- Date de fin du support. Le fournisseur indique par écrit jusqu'à quelle date le produit reçoit des mises à jour de sécurité, gratuites durant cette période et sans montée de version imposée.
- Conformité à la livraison. Tout produit livré ou substantiellement modifié à partir du 11 décembre 2027 satisfait au règlement (UE) 2024/2847, et la déclaration UE de conformité est fournie sur simple demande.
- Sous-traitants. Le fournisseur indique quelles parties tierces ont accès à vos systèmes ou à vos données, et l'obligation d'avertissement du point 1 vaut également pour les incidents survenus chez elles.
- Sortie sans prise d'otage. Si le fournisseur reste en défaut après une faille signalée et non corrigée, la pharmacie peut mettre fin à la convention et récupère ses données dans un format exploitable et lisible.
Envoyez ces cinq points par courriel, pas par téléphone. Une réponse écrite constitue une preuve, une réponse orale n'est qu'un souvenir. Et un fournisseur qui prend le sujet au sérieux se réjouira de la question : il souhaite précisément que vous voyiez la différence avec ceux qui ne s'en occupent pas.
Les trois moments où vous pouvez réellement imposer quelque chose
Entre aujourd'hui et le 11 décembre 2027, le levier ne se présente que trois fois. Apprenez à les reconnaître, car en dehors de ces moments votre marge de négociation est faible :
- Lors d'un nouvel achat. Un robot, un système de caméras, une installation réseau : intégrez la conformité au CRA dans vos critères de sélection, à côté du prix et du service.
- Lors d'un renouvellement de contrat. Le moment naturel pour ajouter les cinq clauses, sans rien devoir rouvrir.
- Lors d'une migration ou d'une mise à niveau importante. Le produit retombe alors souvent sous le CRA complet, et votre position est la plus forte.
Placez donc les dates d'échéance de vos contrats en regard du 11 décembre 2027. Celui qui renouvelle son contrat de logiciel officinal en 2027 a les meilleures cartes en main. Celui qui le laisse tacitement se prolonger de cinq ans en 2026 les donne.
Deux choses que le CRA ne règle pas
Les services purement en nuage en sont en principe exclus. Un logiciel que vous consommez uniquement comme service en ligne, sans produit installé chez vous, relève d'autres règles, souvent NIS2 pour le fournisseur. Demandez donc d'abord comment votre solution est livrée. Et les dispositifs médicaux relèvent du MDR, pas du CRA. Ils ne sont pas dispensés d'exigences de sécurité, celles-ci figurent simplement ailleurs.
Surtout : le CRA relève le plancher de ce que vous achetez, pas le niveau de ce que vous faites. Vos mots de passe, vos sauvegardes, vos droits d'accès et les réflexes de votre équipe restent entièrement votre responsabilité.
Trois étapes pour démarrer
- Dressez la liste de tout ce qui est numérique dans votre pharmacie, avec pour chaque ligne le fournisseur, la personne de contact et la date d'échéance du contrat.
- Préparez les cinq clauses sous forme d'annexe standard, afin de pouvoir les joindre à chaque renouvellement ou achat sans devoir y repenser.
- Envoyez ce mois-ci un courriel à votre fournisseur principal avec deux questions : comment m'avertissez-vous, et jusqu'à quand ma version actuelle est-elle supportée ? La réponse vous dira immédiatement à quel type de partenaire vous avez affaire.
Avec un CyberCheck, nous cartographions les produits numériques et les fournisseurs qui font tourner votre pharmacie, les échéances de vos contrats et les endroits où vous avez le plus à gagner à la table de négociation. Demandez votre CyberCheck via cybermedical.be/fr/cybercheck ou par courriel à info@cybermedical.be.
Sources : règlement (UE) 2024/2847 (Cyber Resilience Act), articles 13, 14 et 69 ; Commission européenne, « The Cyber Resilience Act, summary of the legislative text » ; ENISA, single reporting platform.