Blog
Analyses, actualités et conseils pratiques sur la cybersécurité dans le secteur de la santé.

Le wifi public comme piège : ce qu'une campagne d'espionnage russe vous apprend sur la connexion sécurisée
Une campagne d'espionnage russe a détourné le wifi d'hôtels et de congrès pour voler des identifiants. Les cibles étaient des dirigeants, mais la même technique est devenue banale et touche aussi les soignants qui se connectent en déplacement ou depuis chez eux. Deux habitudes vous protègent dès aujourd'hui : n'utilisez pas le wifi public pour des connexions sensibles, et activez l'authentification multifacteur (MFA) partout.
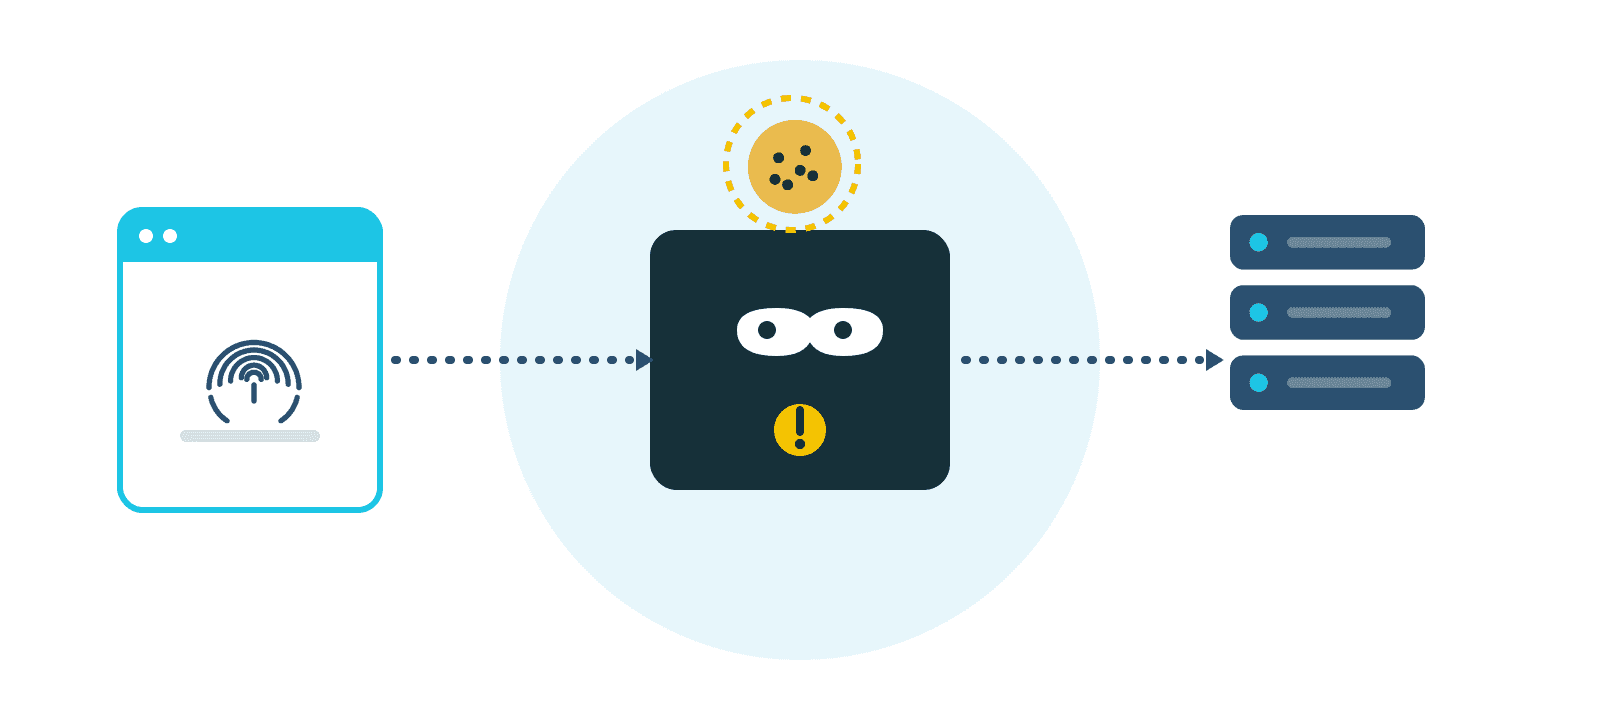
Hameçonnage AITM : comment les criminels contournent même votre 2FA
L'authentification à deux facteurs est l'une des meilleures protections que vous puissiez activer. Mais un type d'attaque — l'hameçonnage AITM — est spécifiquement conçu pour contourner aussi un code 2FA valide. Il est utile d'en comprendre le fonctionnement, car les kits d'attaque deviennent de plus en plus accessibles.
Passkeys : se connecter sans mot de passe — aussi pour les professionnels de santé
Le mot de passe existe depuis plus de soixante ans. Et pendant tout ce temps, il souffre du même problème : il peut être volé, deviné ou observé par-dessus l'épaule. Pour une pharmacie — où un seul compte piraté donne accès aux données patients, à eHealth et à votre logiciel de pharmacie — c'est un risque bien réel.
L'authentification à deux facteurs : la protection la moins chère pour les professionnels de santé
Un seul mot de passe volé peut suffire à s'introduire dans votre boîte mail, votre stockage cloud ou votre logiciel de pharmacie. L'authentification à deux facteurs — la 2FA — est le moyen le plus simple et le moins cher d'éviter cela. Vous la configurez en quelques minutes.