L'authentification à deux facteurs : la protection la moins chère pour les professionnels de santé
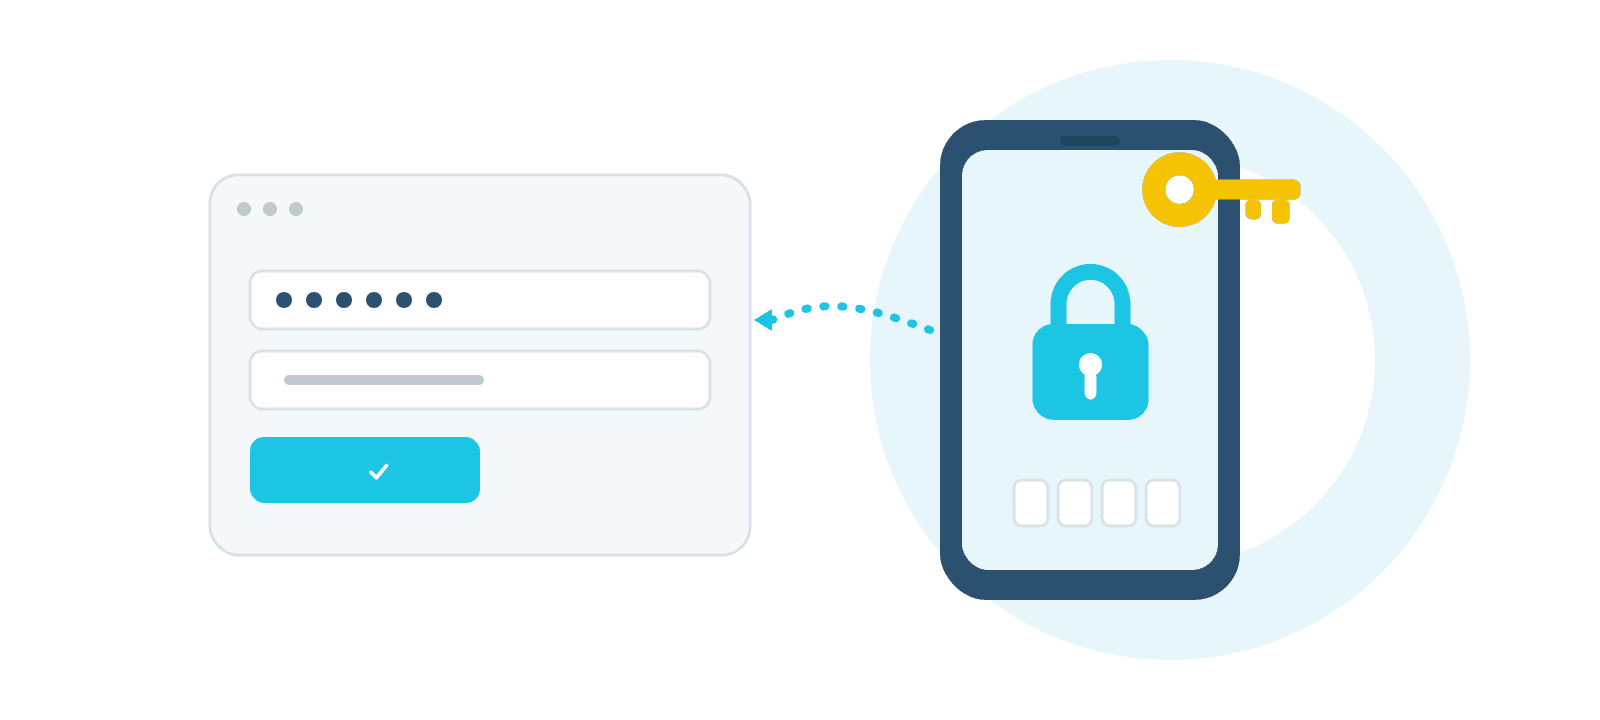
Qu'est-ce que la 2FA, exactement ?
Sur un compte ordinaire, vous vous connectez avec une seule chose : votre mot de passe. Si quelqu'un le connaît — par hameçonnage, une fuite de données ou en le devinant — il est aussitôt à l'intérieur.
La 2FA ajoute une deuxième serrure. En plus de quelque chose que vous connaissez (votre mot de passe), vous devez confirmer quelque chose que vous possédez : un code issu d'une application sur votre GSM, une notification que vous approuvez, ou votre empreinte digitale. Sans cette deuxième preuve, personne n'entre — même avec votre mot de passe.
Le code provient de votre appareil. Celui qui vole votre mot de passe à l'autre bout du monde n'a pas cet appareil en main.
Pourquoi cela compte pour une pharmacie
Les professionnels de santé manipulent chaque jour des données sensibles : informations patients, eHealth, prescriptions et paiements. Un seul compte piraté peut tout exposer — avec des conséquences pour votre activité, votre réputation et vos obligations légales en matière de protection des données.
La bonne nouvelle : la 2FA bloque la grande majorité de ce type d'attaques, et elle ne vous coûte rien, si ce n'est quelques minutes de configuration.
À activer dès aujourd'hui
- Commencez par le plus important. Activez la 2FA sur votre compte e-mail, votre stockage cloud, votre banque en ligne et la gestion de votre site web — votre boîte mail d'abord, car c'est par elle que l'on réinitialise tous les autres mots de passe. Important : la 2FA se configure chez votre fournisseur, pas dans votre logiciel de messagerie. Avec Microsoft 365/Exchange, Outlook la prend en charge automatiquement ; avec une boîte IMAP classique (p. ex. de votre fournisseur d'accès ou d'hébergement), vérifiez au préalable si l'authentification moderne — et donc la 2FA — est prise en charge.
- Utilisez une application d'authentification (comme Microsoft ou Google Authenticator) plutôt que le SMS. Une application est plus sûre qu'un code envoyé par message.
- Conservez vos codes de récupération dans un endroit sûr, pour ne jamais rester bloqué si vous perdez votre GSM.
- Impliquez votre équipe. Les assistants et stagiaires se connectent aussi aux systèmes partagés. Une brève explication suffit.
La 2FA est solide, mais pas infaillible
Une nuance à connaître : la 2FA bloque la grande majorité des attaques, mais pas toutes. Dans une forme avancée d'hameçonnage — l'AITM ou adversary-in-the-middle — l'attaquant met en place une page factice qui relaie votre connexion en temps réel vers le vrai service. Vous saisissez consciencieusement votre mot de passe et votre code 2FA, et le criminel intercepte la session au passage. Des kits d'hameçonnage clés en main rendent aujourd'hui ce procédé malheureusement simple.
Que cela ne vous décourage surtout pas : la 2FA reste indispensable et stoppe les attaques classiques qui touchent le plus souvent les les professionnels de santé . Mais si vous voulez aussi vous protéger contre l'AITM, l'étape suivante est la passkey : techniquement, elle ne peut pas fonctionner sur un site factice. Vous en saurez plus dans nos articles dédiés aux passkeys et à l'hameçonnage AITM.
Conclusion
La 2FA n'est ni un investissement compliqué ni un projet technique. C'est un interrupteur que vous pouvez actionner dès aujourd'hui, et qui élimine immédiatement l'un des plus grands risques pour votre pharmacie. Faites-le de préférence cette semaine.
Regardez notre animations sur 2FA
En une minute, découvrez comment fonctionne une connexion sans mot de passe