Wachtwoordmanagers voor apotheekteams: waarom "één wachtwoord voor alles" geen optie meer is
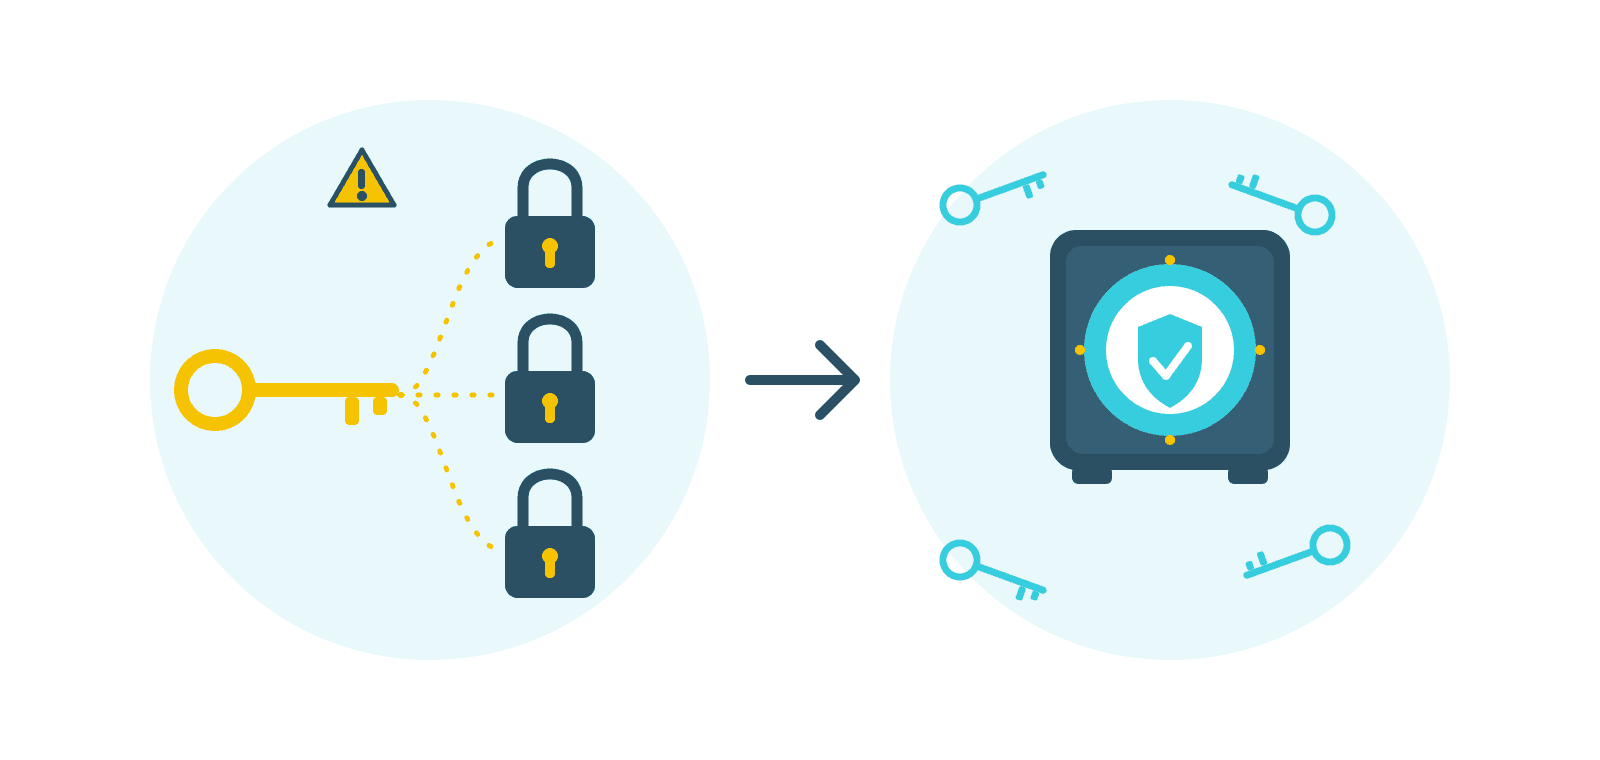
Het wachtwoord van de mailbox, van het leveranciersportaal, van de cloudopslag en van het websitebeheer: bij veel apotheekteams is het nog steeds hetzelfde, met misschien een cijfer of uitroepteken als variatie. Het is begrijpelijk, want niemand onthoudt tientallen sterke wachtwoorden. Maar het is ook precies wat aanvallers verwachten.
Waarom hetzelfde wachtwoord overal zo riskant is
Een wachtwoord hoeft niet bij u gestolen te worden. Het volstaat dat een willekeurige website waar u ooit een account aanmaakte, wordt gehackt. De gelekte combinaties van e-mailadres en wachtwoord worden daarna geautomatiseerd uitgeprobeerd op tientallen andere diensten, een techniek die credential stuffing heet. Gebruikt u overal hetzelfde wachtwoord, dan valt de ene dienst na de andere als dominostenen.
Dat is geen zeldzaam scenario. Volgens het Data Breach Investigations Report 2025 van Verizon was het gebruik van gecompromitteerde inloggegevens bij 22% van de onderzochte inbreuken de manier waarop aanvallers binnenkwamen. Bij het onderzoek naar toestellen die met infostealer-malware besmet waren, was in het mediane geval slechts 49% van iemands wachtwoorden verschillend van elkaar: ongeveer de helft werd dus hergebruikt. En credential stuffing was goed voor een mediaan van 19% van alle inlogpogingen bij de onderzochte organisaties, bij kleinere bedrijven rond de 12%.
Een gelekt wachtwoord op een vergeten webshop kan de sleutel zijn tot uw mailbox. En wie uw mailbox heeft, kan van daaruit bijna alle andere wachtwoorden laten herstellen.
Wat er in een apotheekteam meestal misloopt
Een apotheek is geen kantoor met één gebruiker per computer. Er werken titularis, adjunct, apothekersassistenten, stagiairs en soms interims, vaak aan dezelfde toestellen en met dezelfde toegangen. In die context sluipen een paar gewoontes binnen die op zich begrijpelijk zijn, maar samen een groot risico vormen:
- Eén gedeeld account voor het hele team. Zo weet niemand nog wie wat deed, en na een vertrek verandert het wachtwoord zelden.
- Wachtwoorden op een plakbriefje onder het toetsenbord of op de rand van het scherm, waar ook bezoekers en leveranciers langs lopen.
- Wachtwoorden doorgeven via WhatsApp of e-mail, waar ze jaren in de berichtengeschiedenis blijven staan.
- Voorspelbare varianten zoals de apotheeknaam met een jaartal en een uitroepteken. Precies de variaties die aanvallers als eerste uitproberen.
- Geen overzicht bij een vertrek. Weet u zeker dat een oud-medewerker of stagiair nergens meer binnen kan?
Wat is een wachtwoordmanager, in mensentaal?
Een wachtwoordmanager is een digitale kluis. U onthoudt één sterke hoofdzin (het hoofdwachtwoord), en de kluis bewaart voor alle andere diensten een eigen, lang en willekeurig wachtwoord. Hij kan die wachtwoorden zelf aanmaken en vult ze automatisch in. Consumentenorganisatie Testaankoop raadt voor elke dienst een uniek wachtwoord aan van minstens 15 tekens, en zo'n kluis maakt dat haalbaar zonder dat u iets moet onthouden.
Er zit een extra veiligheidsvoordeel in dat weinig mensen kennen: een wachtwoordmanager vult uw wachtwoord alleen in op het echte webadres. Belandt u op een namaakpagina uit een phishingmail, dan blijft het veld leeg. Dat is een waardevolle alarmbel, zoals we ook beschreven in onze blog over AITM-phishing. Veel wachtwoordmanagers kunnen bovendien ook passkeys bewaren, zodat u die stap later gemakkelijk kunt zetten.
Is zo'n kluis zelf geen risico?
Terechte vraag. Alle eieren in één mand, dat klinkt riskant, en het is eerlijk om te zeggen dat absolute veiligheid niet bestaat. In augustus 2022 werden bij LastPass onder meer de versleutelde wachtwoordkluizen van klanten buitgemaakt, samen met niet-versleutelde gegevens zoals de adressen van de bewaarde websites. De les daaruit is concreet: hoe veilig zo'n gestolen kluis is, hangt af van de sterkte van het hoofdwachtwoord. Een lange, unieke hoofdzin en tweefactorauthenticatie op de kluis maken het verschil.
Vergelijk het met het alternatief. Hergebruikte wachtwoorden en plakbriefjes zijn in de praktijk een veel groter en veel waarschijnlijker risico dan het scenario waarin een goed beschermde kluis wordt gekraakt. Het gaat er niet om perfect te zijn, maar om een duidelijk betere uitgangssituatie te creëren.
Zo pakt u het aan met uw team
- Kies een zakelijke teamoplossing. Geen persoonlijke gratis versie die elke medewerker naar eigen goeddunken installeert, maar één oplossing met gedeelde kluizen, aparte accounts per persoon en de mogelijkheid om toegang in te trekken.
- Geef iedereen een eigen hoofdzin en zet 2FA aan op de kluis. Een zin van meerdere woorden is sterker én gemakkelijker te onthouden dan een kort, complex wachtwoord.
- Begin met de accounts die er het meest toe doen. E-mail, cloudopslag, back-ups, websitebeheer en leveranciersportalen. De rest volgt gaandeweg.
- Deel toegangen via gedeelde kluizen, niet via berichten of briefjes. Zo blijft elke toegang beheerbaar en kunt u hem bij een vertrek in één keer intrekken.
- Houd persoonlijke bewijzen persoonlijk. Pincodes van uw eID of itsme horen niet in een gedeelde kluis, en blijven strikt voor de eigenaar.
- Spreek een vertrekprotocol af. Elke medewerker, stagiair of interim die vertrekt: toegang intrekken en gedeelde wachtwoorden wijzigen, zodat niets blijft hangen.
- Voorzie noodtoegang. Zorg dat de titularis of een vertrouwenspersoon in noodgevallen aan de kluis kan, zodat een afwezige collega de praktijk niet blokkeert.
Nog niet klaar voor een volledige invoering?
Dan zijn dit de drie stappen die al het grootste verschil maken, en die u vandaag nog zet: zorg dat uw mailbox een uniek, lang wachtwoord heeft, zet daar tweefactorauthenticatie op, en gebruik dat wachtwoord nergens anders meer. Wie dat voor de mailbox regelt, sluit de gevaarlijkste route af, want via de mailbox kunnen aanvallers de andere accounts laten herstellen.
De onderliggende les
Een wachtwoordmanager is geen luxe voor technische mensen, maar de eenvoudigste manier om uw team veilig te laten werken zonder dat iemand tientallen wachtwoorden moet onthouden. Eenmaal ingesteld, gaat inloggen sneller dan voorheen, en bent u niet meer afhankelijk van de vraag of een collega nog het juiste briefje bij de hand heeft.
Dit artikel is gebaseerd op het Data Breach Investigations Report 2025 en bijkomend onderzoek over credential stuffing (Verizon), op de aanbevelingen over sterke wachtwoorden en wachtwoordmanagers van Testaankoop, en op de publieke informatie over de LastPass-inbraak van 2022. Cijfers verschillen per onderzoek en veranderen jaarlijks; laat de keuze van een wachtwoordmanager steeds toetsen aan de noden van uw eigen team.
Hoe sterk is de toegangsbeveiliging van uw team?
Met een CyberSnack-awarenesssessie leren wij uw team concrete wachtwoordreflexen aan, en met een CyberCheck-audit tonen we u zwart op wit waar uw toegangsbeveiliging nog gaten vertoont.