AI verlaagt de drempel voor cybercriminelen: wat dat betekent voor uw apotheek
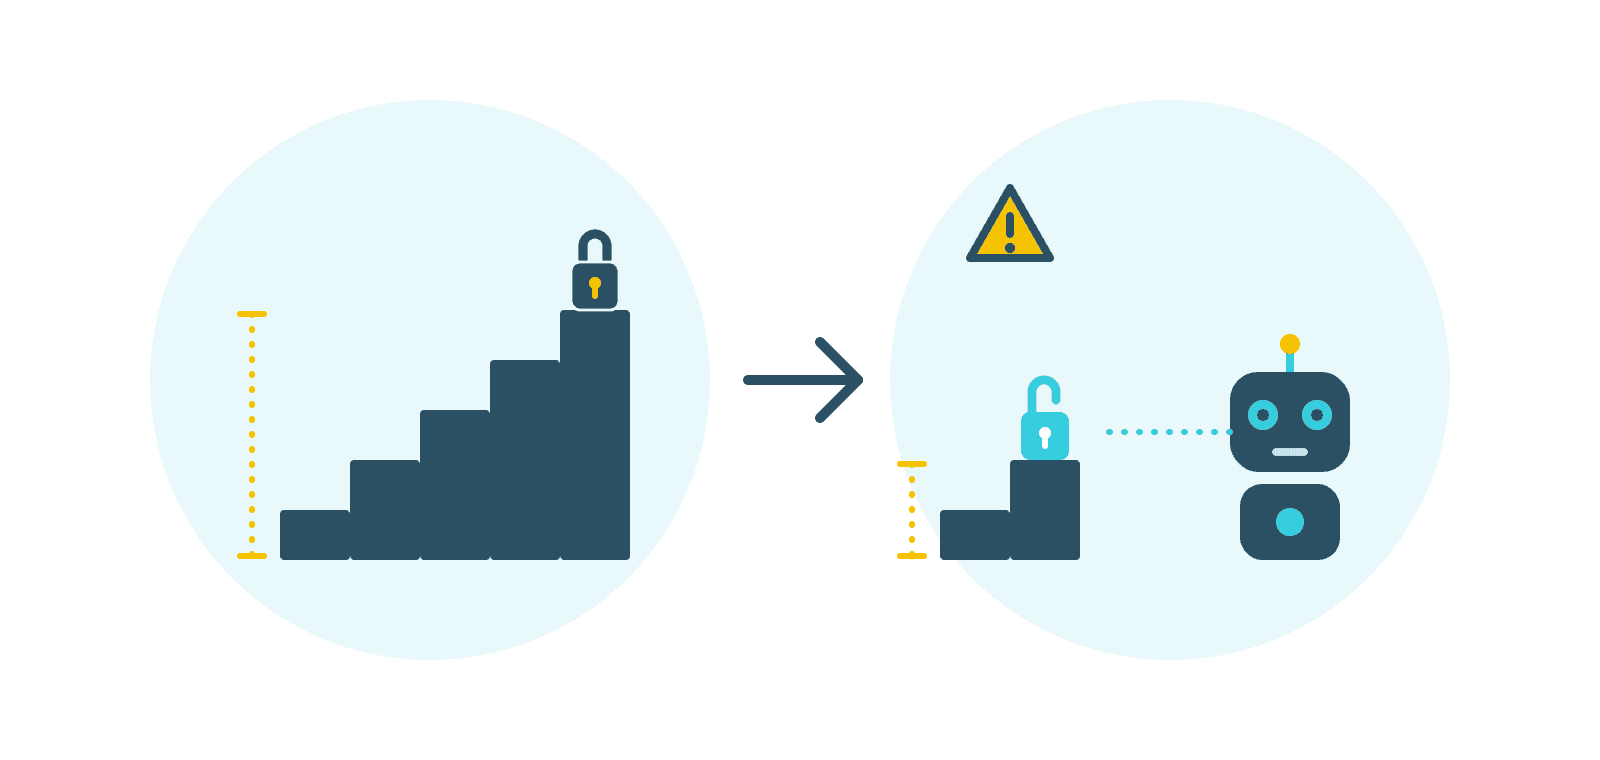
Lang gold in de beveiliging een geruststellende gedachte: wie echt wil inbreken, moet daarvoor kunnen programmeren, en dat kunnen weinig mensen. Die gedachte klopt steeds minder. AI-hulpmiddelen schrijven code, zoeken zwakke plekken en formuleren overtuigende berichten. Wat vroeger een team specialisten vroeg, lukt nu met een paar goede opdrachten.
Wat er verandert: niet de aanval, wel wie hem kan uitvoeren
De technieken zelf zijn grotendeels dezelfde gebleven: phishing, gestolen wachtwoorden, onbeveiligde systemen, ransomware. Wat verandert, is de kennis die u nodig hebt om ze in te zetten. Dat blijkt uit een rapport dat Anthropic in augustus 2025 publiceerde over misbruik van zijn AI-assistent Claude. Een aanvaller gebruikte de AI als ingebouwde hacker en viel in een maand tijd minstens 17 organisaties aan, onder meer zorgverleners, hulpdiensten en overheidsinstellingen. De AI verkende netwerken, stal inloggegevens, koos welke gegevens interessant waren en schreef zelfs de afpersingsbrieven. Er werden geen gegevens versleuteld; de dader dreigde de buitgemaakte gegevens openbaar te maken, met eisen die soms boven de 500.000 dollar lagen.
In hetzelfde rapport beschrijft Anthropic een tweede geval: een crimineel met slechts basiskennis van programmeren bouwde met AI meerdere varianten van ransomware en verkocht die op forums aan andere criminelen voor 400 tot 1.200 dollar per pakket. Volgens het rapport kon die persoon zonder AI kernonderdelen als de versleuteling niet zelf ontwikkelen of herstellen. De conclusie van Anthropic zelf: AI heeft de drempel naar geavanceerde cybercriminaliteit verlaagd.
Als aanvallen minder kennis en minder tijd vragen, wordt een kleiner doelwit plots ook de moeite waard. Het argument "wij zijn te klein om interessant te zijn" verliest daarmee veel van zijn kracht.
Waar u dit in de praktijk van merkt
Phishing wordt netter. Het Data Breach Investigations Report 2026 van Verizon, gebaseerd op meer dan 22.000 bevestigde inbreuken, rekent phishing tot 44% van de gevallen waarin aanvallers AI gebruikten om binnen te raken. Slecht Nederlands of Frans was lang een verrader; met AI is dat signaal grotendeels weg. Het rapport voegt er eerlijk aan toe dat er nog geen meetbare stijging is van het succes van phishing dankzij AI. Het is dus geen reden tot paniek, wel een reden om niet langer op spelfouten te vertrouwen.
Zwakke plekken worden sneller uitgebuit. Volgens datzelfde rapport is het uitbuiten van kwetsbaarheden de meest gebruikte toegangsweg tot een inbreuk geworden: 31%, tegenover 20% in het rapport van een jaar eerder. Tegelijk gingen organisaties trager om kritieke gaten te dichten: de mediane hersteltermijn voor actief misbruikte kwetsbaarheden steeg van 32 naar 43 dagen. De kloof tussen "de aanvaller is er al" en "wij hebben de update nog niet" wordt dus groter.
Wat dit niet betekent
Dit is geen verhaal over almachtige AI-hackers. De meeste aanvallen slagen nog steeds via vertrouwde zwakke plekken: een verouderd systeem, een hergebruikt wachtwoord, een back-up die niet blijkt te werken, een collega die op een overtuigende link klikt. Het goede nieuws is dat dezelfde basismaatregelen ook tegen AI-ondersteunde aanvallen werken. Ze moeten alleen sneller en consequenter gebeuren.
Zo houdt uw apotheek de marge klein
- Installeer updates snel. Zet automatische updates aan voor Windows, browsers, router en firewall, en vraag uw softwareleverancier hoe snel hij kritieke beveiligingsupdates voor de apotheeksoftware doorvoert. Kritieke gaten dicht u liefst in dagen, niet in weken.
- Zet tweestapsverificatie aan overal waar het kan. Een gestolen wachtwoord volstaat dan niet meer. Meer weten over een nog sterkere stap? Lees onze blog over passkeys.
- Vertrouw niet op spelfouten. Een foutloos bericht is niet meer betrouwbaar. Let op de afzender, de context en de urgentie, en lees onze blog over AITM-phishing om te zien hoe overtuigend nepinlogpagina's kunnen zijn.
- Controleer ongewone verzoeken via een tweede kanaal. Een gewijzigd rekeningnummer, een dringende betaling of een vraag om gegevens: bel terug op een nummer dat u al kende, niet op het nummer in het bericht.
- Test uw back-ups. Een back-up die u nog nooit hebt teruggezet, is een gok. Bewaar minstens één kopie offline, zodat ransomware ze niet mee versleutelt.
- Beperk wat bereikbaar is en wie waar bij kan. Elke dienst die rechtstreeks via internet bereikbaar is en elke medewerker met meer rechten dan nodig, vergroot het aanvalsoppervlak.
De onderliggende les
Aanvallers hebben een nieuw hulpmiddel gekregen, maar dat verandert de regels van goede beveiliging niet. Wat verandert, is de snelheid waarmee u ze moet toepassen. Wie zijn updates, toegangen en back-ups op orde heeft, blijft ook in het AI-tijdperk een lastig doelwit. Wie dat uitstelt, geeft aanvallers net de tijd die ze nu niet meer nodig hebben.
Dit artikel is gebaseerd op het Data Breach Investigations Report 2026 van Verizon en op het rapport "Detecting and countering misuse of AI: August 2025" van Anthropic. Cijfers verschillen per onderzoek en veranderen jaarlijks; ze geven een orde van grootte en geen exacte voorspelling voor uw praktijk.
Hoe goed is uw apotheek voorbereid op snellere aanvallen?
Met een CyberCheck-audit tonen we u zwart op wit waar uw updates, toegangen en back-ups nog gaten vertonen, en met een CyberSnack-sessie leert uw team nepberichten herkennen die er steeds overtuigender uitzien.