Votre équipe est votre premier pare-feu : une sensibilisation à la cybersécurité qui s'ancre durablement
Beaucoup de pharmacies ont coché la case sensibilisation : une session, une présentation, peut-être un quiz. Quelques mois plus tard, plus personne ne se souvient de ce qui a été dit, et au premier e-mail suspect un jour de rush, chacun retombe sur son réflexe. Comment faire pour que cela reste vraiment en mémoire ?
Pourquoi la sensibilisation compte vraiment
Selon le Data Breach Investigations Report 2025 de Verizon, un humain a joué un rôle dans environ 60 % des violations analysées, par exemple à cause d'une erreur ou parce que quelqu'un a été trompé. Le phishing lui-même était, dans environ 15 % des cas, la manière dont les attaquants sont entrés pour la première fois.
Et le phénomène s'accélère. Le Centre pour la Cybersécurité Belgique a reçu en 2025 en moyenne environ 27.000 signalements de messages de phishing par jour, et plus de 42.000 en mars 2026, selon VRT NWS. Cela en dit long sur le volume auquel les Belges sont confrontés, et sur leur disposition à signaler. Votre équipe n'est donc pas face à un risque théorique.
La vérité qui dérange sur la formation classique
Des chercheurs de l'UC San Diego ont suivi en 2023 quelque 19.500 collaborateurs d'UC San Diego Health pendant huit mois, avec dix campagnes de phishing simulées. Le résultat est sobre. Ceux qui avaient récemment suivi la formation annuelle obligatoire de sensibilisation ne cliquaient pas significativement moins souvent que les autres. La formation proposée seulement après un clic (« embedded training ») n'a réduit la probabilité de tomber dans un phishing suivant que d'environ 1,7 point de pourcentage en moyenne. Plus des trois quarts des sessions de formation duraient moins d'une minute.
Les chercheurs recommandent donc d'investir aussi dans des mesures techniques, comme l'authentification à deux facteurs avec clé matérielle et des gestionnaires de mots de passe qui ne remplissent que sur la bonne adresse web. En toute honnêteté : il s'agissait d'un hôpital américain, pas d'une pharmacie de huit collaborateurs, et l'étude a mesuré le comportement de clic, pas la rapidité avec laquelle les gens signalent. Mais le signal est assez clair pour adapter notre approche.
La sensibilisation ne remplace pas la sécurité technique. C'est ce qui reste au moment où la technique laisse passer quelque chose.
Pourquoi votre équipe n'est pas un pare-feu
Un pare-feu est constant. Il n'est jamais fatigué, jamais pressé, et jamais au téléphone pendant que quelqu'un attend au comptoir. Une équipe de pharmacie, elle, l'est tout cela, et ce n'est pas un défaut de caractère mais la réalité du métier. Le National Cyber Security Centre (NCSC) britannique l'a formulé sans détour : reconnaître le phishing ne doit pas être la seule responsabilité des utilisateurs. Il plaide pour une approche en couches avec des filtres techniques, et pour une culture dans laquelle personne n'a honte de signaler qu'il a quand même cliqué, car la peur de signaler ralentit la réaction.
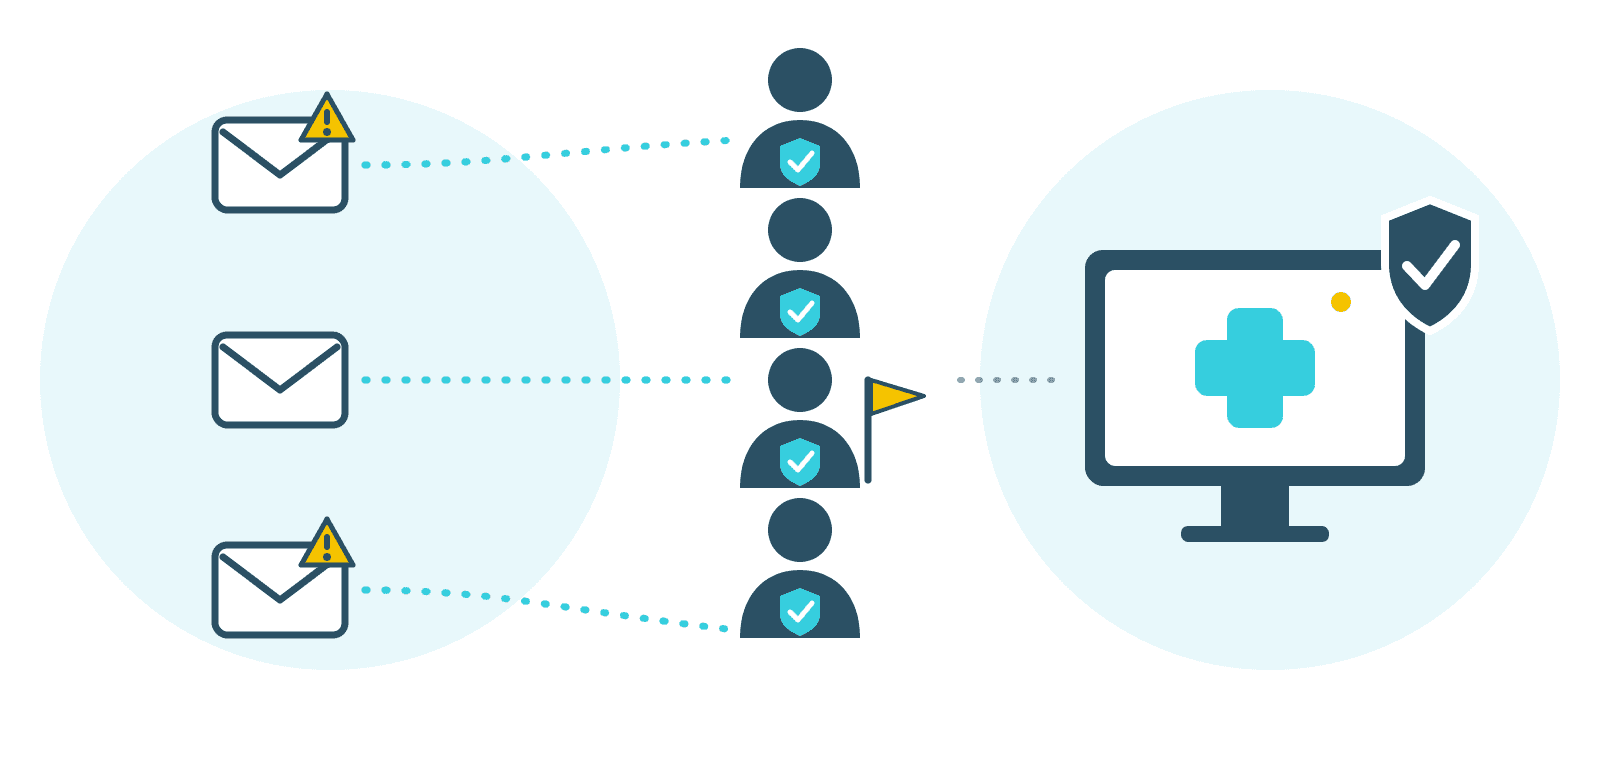
C'est pourquoi une autre image fonctionne mieux : votre équipe est le capteur. Ce que les filtres ratent, les personnes peuvent le remarquer, à condition de le signaler vite et sans hésiter.
Ce qui reste vraiment en mémoire
- Entraînez-vous avec des situations de votre propre pharmacie. Un e-mail urgent du grossiste, un numéro de compte modifié par un fournisseur, un QR code sur un bon de retrait ou un message WhatsApp qui semble venir du titulaire. Le concret fonctionne mieux qu'un discours général sur les pirates. Notre blog sur le quishing en donne un exemple.
- Privilégiez des moments courts et répétés plutôt qu'une longue session. Dix minutes par mois, pendant une réunion d'équipe, vous discutez d'un scénario. C'est une approche pratique et non une formule prouvée : dans l'étude, les personnes qui terminaient une session interactive échouaient ensuite moins souvent, mais cela peut aussi venir du fait que ce sont surtout les personnes motivées qui les terminent.
- Rendez le signalement simple et sûr. Convenez de la personne à qui chacun transmet un message suspect, et que l'on peut toujours le transférer à suspect@safeonweb.be. Celui qui signale reçoit un merci. Personne ne reçoit de reproche.
- Que la direction montre l'exemple. Si le titulaire raconte lui-même un e-mail dans lequel il a failli tomber, il devient normal de signaler.
- Laissez la technique rattraper l'erreur. L'authentification à deux facteurs sur la messagerie, un gestionnaire de mots de passe et un bon filtre anti-spam font d'un clic une erreur sans gravité. Ce n'est pas une tâche pour votre équipe, mais votre filet de sécurité.
- Mesurez le comportement, pas la présence. Comptez le nombre de signalements par mois et la rapidité avec laquelle ils arrivent, pas le nombre de personnes qui ont assisté à la formation.
- Commencez dès le premier jour. Un nouveau collègue, stagiaire ou intérimaire doit apprendre dès la première semaine comment votre pharmacie traite les messages suspects.
Un rythme simple pour une équipe de pharmacie
Inutile de mettre en place un grand programme. Un rythme réaliste pour une petite équipe, c'est un scénario par mois de dix minutes, une remise à niveau annuelle d'une ou deux heures qui reprend les principaux accords, et une courte prise en main pour chaque nouvel arrivant. Si vous voulez d'abord sonder où en est votre équipe, le quiz cyber gratuit peut être un bon outil de discussion. Nous le voyons comme un outil de sensibilisation et non comme une mesure scientifique.
Les simulations de phishing peuvent être un complément, mais dans une équipe de quelques personnes, elles ressemblent vite à un piège, et l'étude ci-dessus montre qu'elles n'apportent pas grand-chose à elles seules. Un échange après un scénario réaliste apporte en général plus, dans une petite pharmacie, qu'un e-mail qui prend quelqu'un en défaut. C'est une estimation et non un fait établi, et cela dépend de la manière dont vous l'amenez dans l'équipe.
La leçon à retenir
Une sensibilisation qui reste en mémoire n'est pas une question de plus de diapositives, mais de trois choses à la fois : un entraînement reconnaissable, une culture du signalement sûre et une technique qui rattrape les erreurs qui se feront de toute façon. Votre équipe n'est alors pas un pare-feu, mais bien le premier système d'alarme. Sans cette alarme, vous restez aveugle à ce que vos filtres laissent passer.
Cet article s'appuie sur le Data Breach Investigations Report 2025 (Verizon), sur l'étude de l'UC San Diego et d'UC San Diego Health consacrée à l'efficacité de la formation au phishing (2025), sur les informations de VRT NWS (avril 2026) concernant les signalements reçus par le Centre pour la Cybersécurité Belgique, et sur un blog du NCSC britannique consacré au phishing (décembre 2022). Les chiffres varient selon les études et évoluent chaque année ; confrontez toujours l'approche à la réalité de votre propre équipe.
Vous voulez que la sensibilisation reste en mémoire dans votre équipe ?
Avec CyberSnack, nous proposons des sessions de sensibilisation courtes et pratiques pour les équipes de pharmacie, et avec le scan rapide gratuit CyberStatus, vous voyez en quelques minutes où en est votre pharmacie aujourd'hui.