Gestionnaires de mots de passe pour les équipes de pharmacie : pourquoi « un seul mot de passe pour tout » n'est plus une option
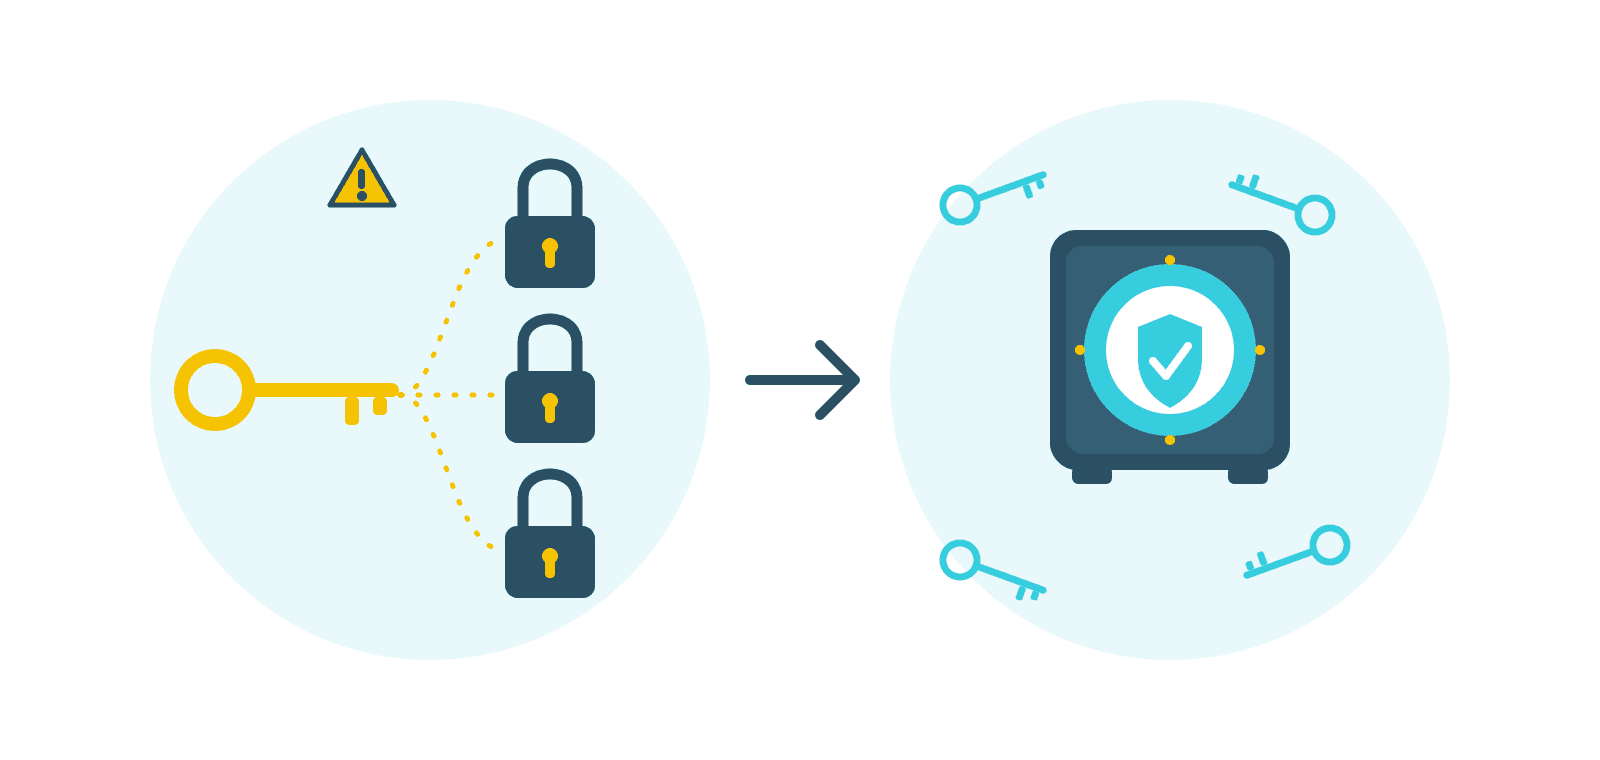
Le mot de passe de la messagerie, du portail des fournisseurs, du stockage en ligne et de la gestion du site web : dans beaucoup d'équipes de pharmacie, c'est encore le même, avec peut-être un chiffre ou un point d'exclamation comme variante. C'est compréhensible, car personne ne retient des dizaines de mots de passe solides. Mais c'est aussi exactement ce que les attaquants attendent.
Pourquoi le même mot de passe partout est si risqué
Un mot de passe n'a pas besoin d'être volé chez vous. Il suffit qu'un site quelconque sur lequel vous avez un jour créé un compte soit piraté. Les combinaisons d'adresse e-mail et de mot de passe qui ont fuité sont ensuite testées de manière automatisée sur des dizaines d'autres services, une technique appelée « credential stuffing » (bourrage d'identifiants). Si vous utilisez partout le même mot de passe, un service après l'autre tombe comme des dominos.
Ce scénario n'a rien de rare. Selon le Data Breach Investigations Report 2025 de Verizon, l'utilisation d'identifiants compromis était, dans 22 % des violations analysées, la manière dont les attaquants sont entrés. Dans l'étude portant sur les appareils infectés par un malware de type infostealer, seuls 49 % des mots de passe d'une personne étaient différents les uns des autres dans le cas médian : environ la moitié étaient donc réutilisés. Et le credential stuffing représentait en médiane 19 % de toutes les tentatives de connexion dans les organisations étudiées, environ 12 % pour les plus petites entreprises.
Un mot de passe qui a fuité sur une boutique en ligne oubliée peut être la clé de votre messagerie. Et celui qui a votre messagerie peut, de là, faire réinitialiser presque tous vos autres mots de passe.
Ce qui dérape le plus souvent dans une équipe de pharmacie
Une pharmacie n'est pas un bureau avec un seul utilisateur par ordinateur. On y trouve le titulaire, l'adjoint, les assistants en pharmacie, les stagiaires et parfois des intérimaires, souvent sur les mêmes appareils et avec les mêmes accès. Dans ce contexte, quelques habitudes s'installent, compréhensibles en soi, mais qui forment ensemble un risque important :
- Un seul compte partagé pour toute l'équipe. Plus personne ne sait qui a fait quoi, et après un départ, le mot de passe change rarement.
- Des mots de passe sur un post-it sous le clavier ou au bord de l'écran, là où passent aussi visiteurs et fournisseurs.
- Des mots de passe transmis par WhatsApp ou par e-mail, où ils restent des années dans l'historique des messages.
- Des variantes prévisibles comme le nom de la pharmacie suivi d'une année et d'un point d'exclamation. Précisément les variations que les attaquants essaient en premier.
- Aucune vue d'ensemble lors d'un départ. Êtes-vous certain qu'un ancien collaborateur ou stagiaire ne peut plus entrer nulle part ?
Qu'est-ce qu'un gestionnaire de mots de passe, en termes simples ?
Un gestionnaire de mots de passe est un coffre-fort numérique. Vous retenez une seule phrase de passe solide (le mot de passe principal), et le coffre-fort conserve, pour tous les autres services, un mot de passe propre, long et aléatoire. Il peut créer ces mots de passe lui-même et les saisit automatiquement. L'organisation de consommateurs Test-Achats recommande, pour chaque service, un mot de passe unique d'au moins 15 caractères, et un tel coffre-fort rend cela réalisable sans que vous ayez rien à retenir.
Il y a un avantage de sécurité supplémentaire que peu de gens connaissent : un gestionnaire de mots de passe ne saisit votre mot de passe que sur la véritable adresse web. Si vous atterrissez sur une fausse page issue d'un e-mail de phishing, le champ reste vide. C'est un signal d'alarme précieux, comme nous l'avons décrit dans notre blog sur le phishing AITM. De nombreux gestionnaires de mots de passe peuvent en outre conserver des passkeys, de sorte que vous pourrez franchir cette étape facilement plus tard.
Un tel coffre-fort n'est-il pas un risque en soi ?
Question légitime. Mettre tous ses œufs dans le même panier, cela semble risqué, et il est honnête de dire que la sécurité absolue n'existe pas. En août 2022, des pirates ont notamment dérobé chez LastPass les coffres-forts chiffrés de clients, ainsi que des données non chiffrées comme les adresses des sites web enregistrés. La leçon est concrète : la sécurité d'un coffre-fort volé dépend de la solidité du mot de passe principal. Une phrase de passe longue et unique, ainsi que l'authentification à deux facteurs sur le coffre-fort, font la différence.
Comparez avec l'alternative. Les mots de passe réutilisés et les post-it représentent, en pratique, un risque bien plus grand et bien plus probable que le scénario dans lequel un coffre-fort bien protégé serait craqué. Il ne s'agit pas d'être parfait, mais de créer une situation de départ nettement meilleure.
Comment s'y prendre avec votre équipe
- Choisissez une solution d'équipe professionnelle. Pas une version gratuite personnelle que chaque collaborateur installe à sa guise, mais une solution unique avec des coffres-forts partagés, des comptes distincts par personne et la possibilité de retirer un accès.
- Donnez à chacun sa propre phrase de passe et activez la 2FA sur le coffre-fort. Une phrase de plusieurs mots est plus solide et plus facile à retenir qu'un mot de passe court et complexe.
- Commencez par les comptes qui comptent le plus. Messagerie, stockage en ligne, sauvegardes, gestion du site web et portails des fournisseurs. Le reste suivra au fil du temps.
- Partagez les accès via des coffres-forts partagés, pas par messages ni sur des papiers. Chaque accès reste ainsi gérable et vous pouvez le retirer en une fois lors d'un départ.
- Gardez les éléments personnels personnels. Les codes PIN de votre eID ou d'itsme n'ont pas leur place dans un coffre-fort partagé et restent strictement réservés à leur titulaire.
- Convenez d'un protocole de départ. Pour chaque collaborateur, stagiaire ou intérimaire qui part : retirer les accès et modifier les mots de passe partagés, afin que rien ne subsiste.
- Prévoyez un accès de secours. Veillez à ce que le titulaire ou une personne de confiance puisse accéder au coffre-fort en cas d'urgence, afin qu'un collègue absent ne bloque pas la pharmacie.
Pas encore prêt pour un déploiement complet ?
Voici alors les trois étapes qui font déjà la plus grande différence, et que vous pouvez franchir dès aujourd'hui : veillez à ce que votre messagerie ait un mot de passe unique et long, activez-y l'authentification à deux facteurs, et n'utilisez ce mot de passe nulle part ailleurs. Celui qui règle cela pour la messagerie ferme la voie la plus dangereuse, car c'est par la messagerie que les attaquants peuvent faire réinitialiser les autres comptes.
La leçon à retenir
Un gestionnaire de mots de passe n'est pas un luxe pour les profils techniques, mais le moyen le plus simple de faire travailler votre équipe en sécurité sans que personne ne doive retenir des dizaines de mots de passe. Une fois en place, se connecter va plus vite qu'avant, et vous ne dépendez plus de la question de savoir si un collègue a encore le bon papier sous la main.
Cet article s'appuie sur le Data Breach Investigations Report 2025 et sur des recherches complémentaires concernant le credential stuffing (Verizon), sur les recommandations de Test-Achats concernant les mots de passe solides et les gestionnaires de mots de passe, ainsi que sur les informations publiques relatives à la fuite de données de LastPass en 2022. Les chiffres varient selon les études et évoluent chaque année ; faites toujours évaluer le choix d'un gestionnaire de mots de passe en fonction des besoins de votre propre équipe.
Quelle est la solidité de la sécurité d'accès de votre équipe ?
Avec une session de sensibilisation CyberSnack, nous apprenons à votre équipe des réflexes concrets en matière de mots de passe, et avec un audit CyberCheck, nous vous montrons noir sur blanc où votre sécurité d'accès présente encore des failles.