L'IA abaisse le seuil d'entrée pour les cybercriminels : ce que cela change pour votre pharmacie
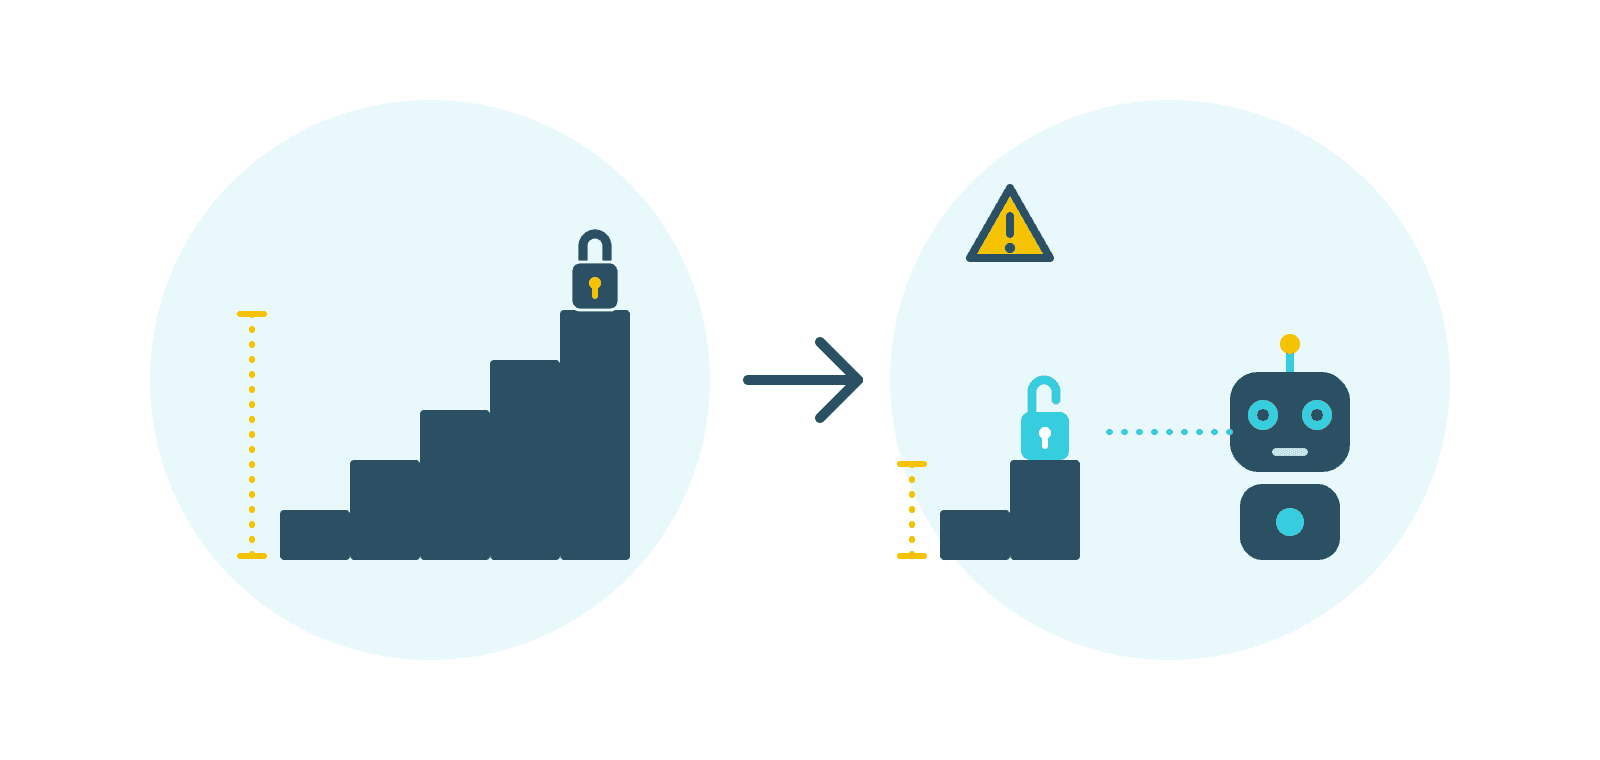
Longtemps, la sécurité informatique s'est appuyée sur une idée rassurante : pour pénétrer un système, il faut savoir programmer, et peu de gens en sont capables. Cette idée tient de moins en moins. Les outils d'IA écrivent du code, repèrent des failles et rédigent des messages convaincants. Ce qui demandait autrefois une équipe de spécialistes se fait désormais avec quelques bonnes instructions.
Ce qui change : pas l'attaque, mais qui peut la mener
Les techniques elles-mêmes sont restées en grande partie les mêmes : hameçonnage, mots de passe volés, systèmes mal protégés, rançongiciels. Ce qui change, ce sont les connaissances nécessaires pour les mettre en œuvre. C'est ce que montre un rapport publié par Anthropic en août 2025 sur les usages détournés de son assistant IA Claude. Un attaquant a utilisé l'IA comme pirate intégré et a visé au moins 17 organisations en un mois, dont des prestataires de soins, des services d'urgence et des administrations. L'IA a exploré les réseaux, volé des identifiants, choisi les données intéressantes et même rédigé les lettres d'extorsion. Aucune donnée n'a été chiffrée ; l'auteur menaçait de publier les données dérobées, avec des demandes dépassant parfois 500 000 dollars.
Dans le même rapport, Anthropic décrit un second cas : un criminel qui ne maîtrisait que les bases de la programmation a développé avec l'IA plusieurs variantes de rançongiciel et les a vendues sur des forums à d'autres criminels, entre 400 et 1 200 dollars le lot. Selon le rapport, sans IA, cette personne n'aurait pas pu développer ni corriger des éléments essentiels comme le chiffrement. La conclusion d'Anthropic elle-même : l'IA a abaissé le seuil d'accès à la cybercriminalité sophistiquée.
Quand les attaques demandent moins de connaissances et moins de temps, une cible plus petite devient soudain intéressante aussi. L'argument « nous sommes trop petits pour intéresser quelqu'un » perd beaucoup de sa force.
Ce que vous constatez en pratique
Le hameçonnage devient plus soigné. Le Data Breach Investigations Report 2026 de Verizon, basé sur plus de 22 000 violations confirmées, attribue au hameçonnage 44 % des cas où les attaquants ont utilisé l'IA pour s'introduire. Un mauvais français ou néerlandais était longtemps un signal d'alerte ; avec l'IA, ce signal a en grande partie disparu. Le rapport ajoute honnêtement qu'on ne mesure pas encore d'augmentation du taux de réussite du hameçonnage grâce à l'IA. Ce n'est donc pas une raison de paniquer, mais une raison de ne plus se fier aux fautes d'orthographe.
Les failles sont exploitées plus vite. Selon le même rapport, l'exploitation de vulnérabilités est devenue la voie d'entrée la plus utilisée lors d'une violation : 31 %, contre 20 % dans le rapport de l'année précédente. Parallèlement, les organisations ont été plus lentes à corriger les failles critiques : le délai médian de correction des vulnérabilités activement exploitées est passé de 32 à 43 jours. L'écart entre « l'attaquant est déjà là » et « nous n'avons pas encore fait la mise à jour » se creuse donc.
Ce que cela ne signifie pas
Il ne s'agit pas de pirates IA tout-puissants. La plupart des attaques réussissent encore par des faiblesses bien connues : un système obsolète, un mot de passe réutilisé, une sauvegarde qui ne fonctionne pas, un collègue qui clique sur un lien convaincant. La bonne nouvelle, c'est que les mêmes mesures de base fonctionnent aussi contre des attaques assistées par IA. Il faut simplement les appliquer plus vite et plus systématiquement.
Comment votre pharmacie garde la marge étroite
- Installez les mises à jour rapidement. Activez les mises à jour automatiques pour Windows, les navigateurs, le routeur et le pare-feu, et demandez à votre fournisseur de logiciel à quelle vitesse il déploie les mises à jour de sécurité critiques du logiciel de pharmacie. Mieux vaut colmater les failles critiques en quelques jours qu'en quelques semaines.
- Activez la vérification en deux étapes (plus d'info) là où c'est possible. Un mot de passe volé ne suffit alors plus. Envie d'aller plus loin ? Lisez notre blog sur les passkeys.
- Ne vous fiez plus aux fautes d'orthographe. Un message sans faute n'est plus un gage de fiabilité. Vérifiez l'expéditeur, le contexte et l'urgence, et lisez notre blog sur le hameçonnage AITM pour voir à quel point de fausses pages de connexion peuvent être convaincantes.
- Vérifiez les demandes inhabituelles par un second canal. Un numéro de compte modifié, un paiement urgent, une demande de données : rappelez sur un numéro que vous connaissiez déjà, pas sur celui figurant dans le message.
- Testez vos sauvegardes. Une sauvegarde que vous n'avez jamais restaurée est un pari. Conservez au moins une copie hors ligne, pour que le rançongiciel ne la chiffre pas aussi.
- Limitez ce qui est accessible et qui peut accéder à quoi. Chaque service directement joignable par internet et chaque collaborateur disposant de plus de droits que nécessaire agrandit la surface d'attaque.
La leçon à retenir
Les attaquants ont reçu un nouvel outil, mais cela ne change pas les règles d'une bonne sécurité. Ce qui change, c'est la vitesse à laquelle il faut les appliquer. Qui a ses mises à jour, ses accès et ses sauvegardes en ordre reste une cible difficile à l'ère de l'IA. Qui reporte donne aux attaquants le temps dont ils n'ont désormais plus besoin.
Cet article s'appuie sur le Data Breach Investigations Report 2026 de Verizon et sur le rapport « Detecting and countering misuse of AI: August 2025 » d'Anthropic. Les chiffres varient selon les études et évoluent chaque année ; ils donnent un ordre de grandeur et non une prévision exacte pour votre officine.
Votre pharmacie est-elle prête face à des attaques plus rapides ?
Avec un audit CyberCheck, nous vous montrons noir sur blanc où vos mises à jour, vos accès et vos sauvegardes présentent encore des failles, et avec une session CyberSnack, votre équipe apprend à repérer des faux messages de plus en plus convaincants.