Gehackte vriezers in supermarkten: weet u welke toestellen in uw apotheek aan het internet hangen?
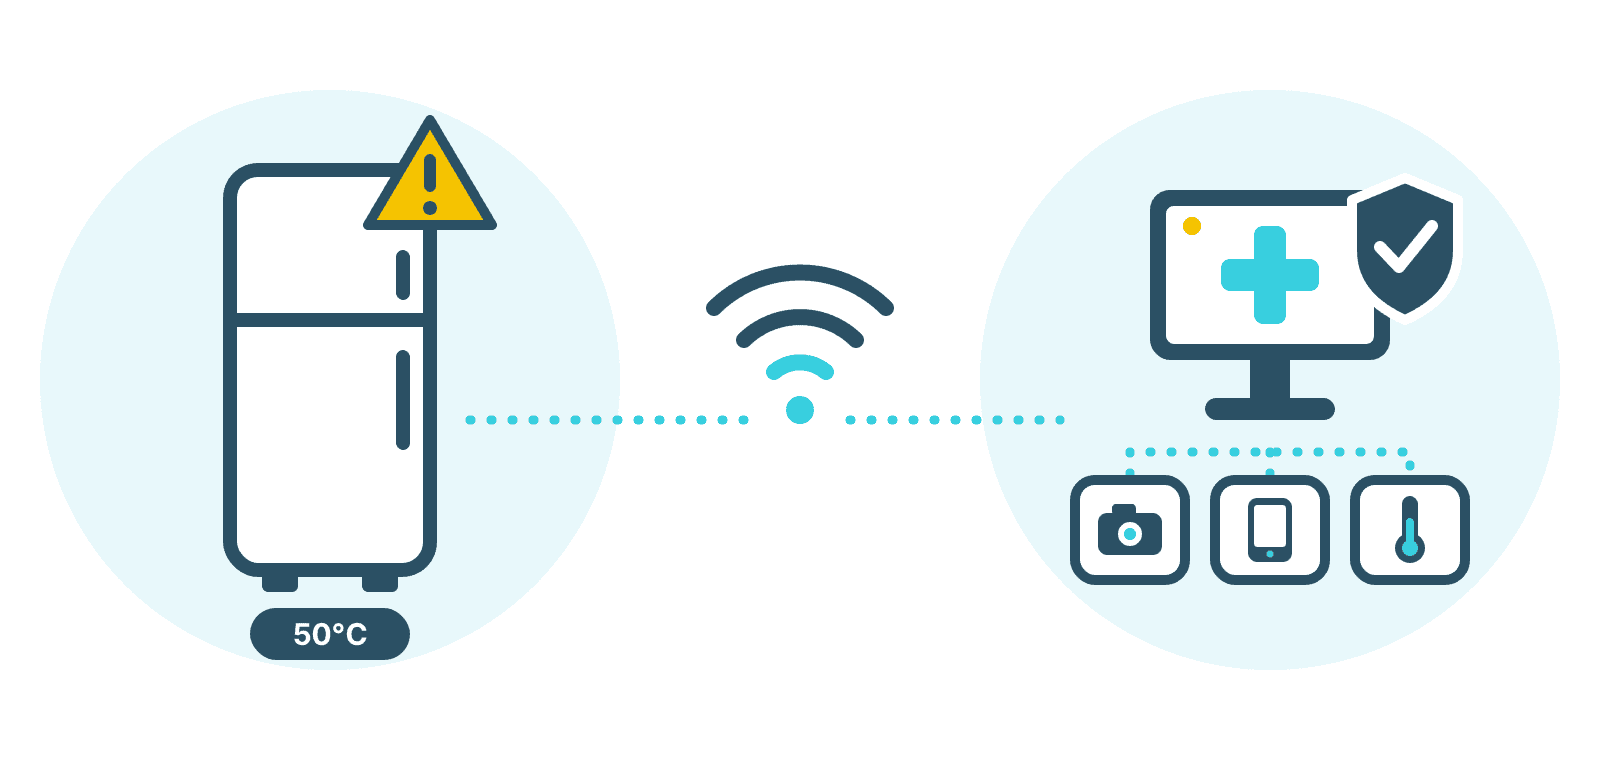
Maandag 2 november werden tientallen Belgische winkels wakker met een probleem dat niemand had zien aankomen. In een Proxy Delhaize in Hoepertingen stonden de diepvriezen op 15 °C in plaats van -22 °C, en de eigenaar schatte zijn verlies op minstens 60.000 euro. Niemand had een knop ingedrukt in de winkel: een aanvaller had de koelinstallatie vanop afstand op ontdooien gezet.
Wat er gebeurd is
Op 12 oktober zagen honderden Franse supermarkten hun koel- en vriesinstallaties 's nachts opwarmen tot 50 °C: aanvallers hadden vanop afstand een geforceerde ontdooicyclus geactiveerd. Op 2 november volgde ons land, met onder meer Delhaize (ongeveer 40 winkels), Carrefour (15 van de 700) en zo'n twintig Spar- en Intermarché-winkels. Alleen al bij Delhaize Hoeilaart ging minstens 100.000 euro aan voorraad verloren. Het federaal parket onderzoekt de zaak. De dader is niet gekend en de cijfers zijn eerste schattingen.
Geen ingewikkelde hack: toestellen die gewoon bereikbaar waren
Wat opvalt, is wat er niet voor nodig was. Volgens installateur Sabcobel waren de centrale regelaars van de koelinstallaties via internet bereikbaar, en een software-update alleen volstaat volgens hen niet: de installaties moeten aangepast worden of via een beveiligde verbinding beheerd worden. In Frankrijk zei Danfoss, de fabrikant van de getroffen systemen, dat het meestal om oudere toestellen met verouderde firmware ging, en dat het zijn klanten eerder had aangeraden die bij te werken. Een ethische hacker beweerde in de Belgische media dat een gekende kwetsbaarheid werd misbruikt waarvoor al sinds vorig jaar een update bestond. Dat laatste is nog niet officieel bevestigd.
In Zweden meldde ICA bovendien dat de getroffen winkels buiten het centrale netwerk van de keten draaiden.
Onze lezing: het probleem lag niet bij het hoofdnetwerk van de keten, maar bij toestellen die ooit door een installateur werden geplaatst, daarna weinig aandacht kregen en toch via internet bereikbaar waren.
En in uw apotheek?
In de berichtgeving die wij zagen, gaat het om supermarkten, slagers, een diepvriesopslag en een meubelwinkel, niet om apotheken. Toch is de les dezelfde. Ook een apotheek heeft een koude keten, met vaccins, insuline en andere geneesmiddelen die tussen 2 en 8 °C bewaard moeten worden. En ook uw apotheek is de voorbije jaren aangevuld met toestellen en applicaties, vaak door verschillende leveranciers:
- een afhaalautomaat of robot, met een onderhoudsverbinding voor de leverancier;
- camera's en alarmsystemen, soms met een app op de gsm van de eigenaar;
- temperatuurbewaking van de koelkast, met een melding naar uw smartphone;
- extra modules en koppelingen in de apotheeksoftware, en applicaties in de cloud;
- tablets, printers, een gastenwifi en betaalterminals (Bancontact);
- programma's voor toegang op afstand, zodat een leverancier snel kan helpen.
Elke leverancier zorgt voor zijn eigen stukje, en dat stukje werkt. Maar niemand ziet het geheel: welke toestellen zijn verbonden, wie kan er van buitenaf binnen, welke software is al lang niet meer bijgewerkt, en wie is daar eigenlijk voor verantwoordelijk? Dat is precies de situatie waarin een toestel ongemerkt achterblijft op een oude versie, met een open verbinding naar het internet.
Vijf vragen die u vandaag kunt stellen
- Welke toestellen hangen aan het netwerk? Maak een lijst: de computers, maar ook camera's, koelkastbewaking, automaat, printers en tablets.
- Welke daarvan zijn via internet bereikbaar? Vraag het uw leveranciers letterlijk: kan iemand dit toestel vanaf het internet bereiken, en hoe is dat afgeschermd?
- Wie kan er op afstand binnen? Per leverancier: via welk programma, met welke toegang, en met een tweede stap (2FA)?
- Wanneer werd elk toestel voor het laatst bijgewerkt, en door wie? Een toestel zonder duidelijke verantwoordelijke wordt niet bijgewerkt.
- Wat gebeurt er als de temperatuur toch ontspoort? Zorg voor een onafhankelijke bewaking met een alarm dat niet via hetzelfde netwerk loopt, en weet wie u dan verwittigt.
Lukt het u niet om deze vragen zelf te beantwoorden, dan is dat geen falen van uw kant. Het toont precies het probleem: het overzicht ontbreekt.
Zo brengt een CyberCheck het overzicht terug
Een CyberCheck combineert twee dingen. Eerst een audit: we inventariseren wat er in uw apotheek draait en verbonden is, welke leveranciers toegang hebben en hoe dat geregeld is, en we toetsen dat aan de basismaatregelen van CyFun. Daarna een PEN-test (penetratietest): een gecontroleerde "inbraakpoging" waarbij we nagaan wat een aanvaller van buitenaf effectief kan bereiken.
Daar houdt u drie dingen aan over:
- een overzicht van de toestellen, applicaties en leveranciers die aan uw netwerk hangen;
- een lijst van wat van buitenaf bereikbaar is en dat niet zou mogen zijn;
- een prioriteitenlijst: wat u eerst aanpakt, en welke vragen u bij welke leverancier stelt.
Wie het overzicht heeft, kan beslissen. Wie het niet heeft, ontdekt het probleem op de ochtend dat het alarm afgaat.
Dit artikel is gebaseerd op berichtgeving van VRT NWS (12 oktober en 2 november 2026), ABC News (2 november 2026), Al Jazeera (13 oktober 2026) en AGF.nl (november 2026). Het onderzoek loopt nog: de dader is niet gekend en aantallen winkels en schadebedragen zijn eerste schattingen die nog kunnen wijzigen. Dit artikel stelt niet dat apotheken getroffen zijn, maar gebruikt de aanval als aanleiding om het overzicht van de eigen digitale omgeving te controleren.
Weet u welke toestellen aan het internet hangen?
Met een CyberCheck brengen wij uw digitale omgeving in kaart en testen we wat van buitenaf bereikbaar is, zodat u weer het overzicht heeft over alles wat uw leveranciers hebben toegevoegd.