Congélateurs piratés dans les supermarchés : savez-vous quels appareils de votre pharmacie sont connectés à Internet ?
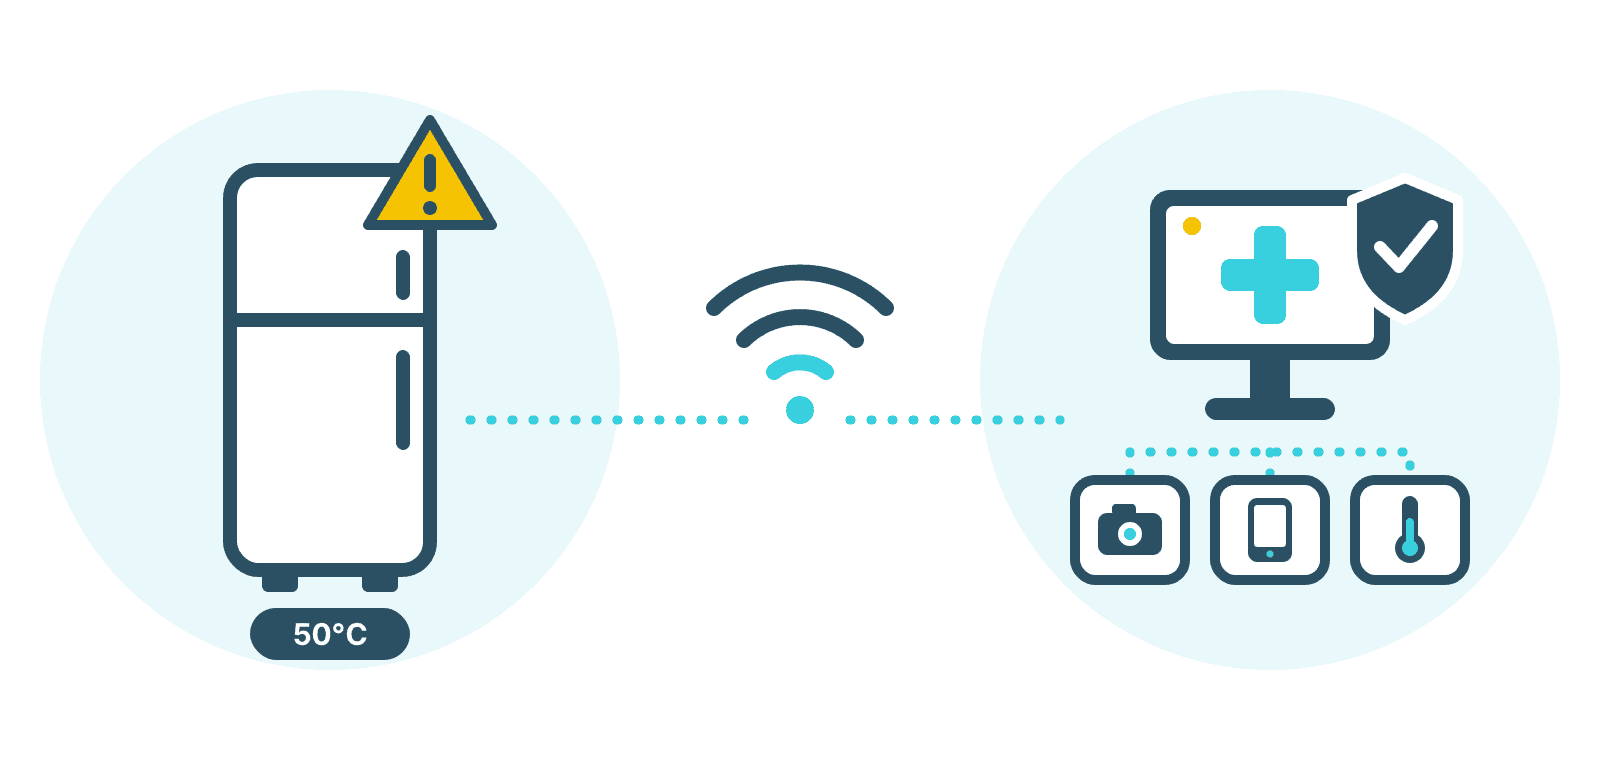
Le lundi 2 novembre, des dizaines de magasins belges se sont réveillés avec un problème que personne n'avait vu venir. Dans un Proxy Delhaize à Hoepertingen, les congélateurs affichaient 15 °C au lieu de -22 °C, et le propriétaire a estimé sa perte à au moins 60.000 euros. Personne n'avait appuyé sur un bouton dans le magasin : un attaquant avait mis l'installation frigorifique en dégivrage à distance.
Ce qui s'est passé
Le 12 octobre, des centaines de supermarchés français ont vu leurs installations de froid grimper la nuit jusqu'à 50 °C : des attaquants avaient activé à distance un cycle de dégivrage forcé. Le 2 novembre, ce fut le tour de la Belgique, avec notamment Delhaize (environ 40 magasins), Carrefour (15 sur 700) et une vingtaine de magasins Spar et Intermarché. Rien que chez Delhaize Hoeilaart, au moins 100.000 euros de stock ont été perdus. Le parquet fédéral enquête. L'auteur n'est pas connu et les chiffres sont de premières estimations.
Pas de piratage sophistiqué : des appareils simplement accessibles
Ce qui frappe, c'est ce qui n'a pas été nécessaire. Selon l'installateur Sabcobel, les contrôleurs centraux des installations frigorifiques étaient accessibles via Internet, et une simple mise à jour logicielle ne suffit pas selon lui : les installations doivent être modifiées ou gérées via une connexion sécurisée. En France, Danfoss, le fabricant des systèmes touchés, a indiqué qu'il s'agissait le plus souvent d'anciens appareils au firmware obsolète, et qu'il avait déjà conseillé à ses clients de les mettre à jour. Un hacker éthique a affirmé dans les médias belges qu'une faille connue avait été exploitée, pour laquelle une mise à jour existait depuis l'an dernier. Ce dernier point n'est pas encore confirmé officiellement.
En Suède, ICA a en outre indiqué que les magasins touchés fonctionnaient en dehors du réseau central de l'enseigne.
Notre lecture : le problème ne se situait pas dans le réseau principal des enseignes, mais dans des appareils installés un jour par un installateur, qui ont ensuite reçu peu d'attention et qui étaient pourtant accessibles via Internet.
Et dans votre pharmacie ?
Dans les informations que nous avons vues, il s'agit de supermarchés, de bouchers, d'un entrepôt de surgelés et d'un magasin de meubles, pas de pharmacies. La leçon reste pourtant la même. Une pharmacie a aussi sa chaîne du froid, avec des vaccins, de l'insuline et d'autres médicaments à conserver entre 2 et 8 °C. Et votre pharmacie s'est elle aussi enrichie ces dernières années d'appareils et d'applications, souvent apportés par différents fournisseurs :
- un automate de retrait ou un robot, avec une connexion de maintenance pour le fournisseur ;
- des caméras et des systèmes d'alarme, parfois avec une application sur le gsm du titulaire ;
- une surveillance de la température du frigo, avec une alerte sur votre smartphone ;
- des modules et des connexions supplémentaires dans le logiciel de la pharmacie, et des applications dans le cloud ;
- des tablettes, des imprimantes, un wifi invités et des terminaux de paiement (Bancontact) ;
- des programmes d'accès à distance, pour qu'un fournisseur puisse aider rapidement.
Chaque fournisseur s'occupe de son propre morceau, et ce morceau fonctionne. Mais personne ne voit l'ensemble : quels appareils sont connectés, qui peut entrer de l'extérieur, quels logiciels n'ont plus été mis à jour depuis longtemps, et qui en est réellement responsable ? C'est exactement la situation dans laquelle un appareil reste à l'insu de tous sur une ancienne version, avec une connexion ouverte vers Internet.
Cinq questions à poser dès aujourd'hui
- Quels appareils sont reliés au réseau ? Dressez une liste : les ordinateurs, mais aussi les caméras, la surveillance du frigo, l'automate, les imprimantes et les tablettes.
- Lesquels sont accessibles via Internet ? Demandez-le littéralement à vos fournisseurs : quelqu'un peut-il joindre cet appareil depuis Internet, et comment est-ce protégé ?
- Qui peut entrer à distance ? Par fournisseur : via quel programme, avec quel accès, et avec une deuxième étape (2FA) ?
- Quand chaque appareil a-t-il été mis à jour pour la dernière fois, et par qui ? Un appareil sans responsable clair n'est pas mis à jour.
- Que se passe-t-il si la température déraille malgré tout ? Prévoyez une surveillance indépendante avec une alarme qui ne passe pas par le même réseau, et sachez qui vous prévenez alors.
Si vous ne parvenez pas à répondre vous-même à ces questions, ce n'est pas un échec de votre part. Cela montre précisément le problème : la vue d'ensemble manque.
Comment un CyberCheck rétablit la vue d'ensemble
Un CyberCheck combine deux choses. D'abord un audit : nous recensons ce qui fonctionne et est connecté dans votre pharmacie, quels fournisseurs ont un accès et comment cela est réglé, et nous confrontons le tout aux mesures de base de CyFun. Ensuite un test d'intrusion (PEN-test) : une « tentative d'effraction » contrôlée au cours de laquelle nous vérifions ce qu'un attaquant peut réellement atteindre de l'extérieur.
Vous en retirez trois choses :
- une vue d'ensemble des appareils, applications et fournisseurs reliés à votre réseau ;
- une liste de ce qui est accessible de l'extérieur et ne devrait pas l'être ;
- une liste de priorités : ce que vous traitez en premier, et les questions à poser à chaque fournisseur.
Qui a la vue d'ensemble peut décider. Qui ne l'a pas découvre le problème le matin où l'alarme se déclenche.
Cet article s'appuie sur les informations de VRT NWS (12 octobre et 2 novembre 2026), d'ABC News (2 novembre 2026), d'Al Jazeera (13 octobre 2026) et d'AGF.nl (novembre 2026). L'enquête est toujours en cours : l'auteur n'est pas connu et les nombres de magasins et les montants des dégâts sont de premières estimations qui peuvent encore évoluer. Cet article n'affirme pas que des pharmacies ont été touchées, mais utilise l'attaque comme point de départ pour vérifier la vue d'ensemble de son propre environnement numérique.
Savez-vous quels appareils sont connectés à Internet ?
Avec un CyberCheck, nous cartographions votre environnement numérique et testons ce qui est accessible de l'extérieur, afin que vous retrouviez la vue d'ensemble de tout ce que vos fournisseurs ont ajouté.